Nỗi Ám Ảnh 'Address Already In Use'
Với tư cách là kỹ sư hệ thống, ít thông báo nào gây khó chịu hơn trong quá trình triển khai quan trọng hoặc khởi động lại dịch vụ bằng dòng chữ Address already in use. Trong một thế giới đòi hỏi tính sẵn sàng cao và cập nhật liền mạch, việc một tiến trình máy chủ không thể liên kết với cổng dự kiến vì một phiên bản trước đó vẫn còn tồn tại, hoặc vì một tiến trình khác bất ngờ chiếm giữ nó, là điều không thể chấp nhận được. Thử thách vận hành phổ biến này thường khiến chúng ta khám phá các tùy chọn socket cho phép kiểm soát tốt hơn việc liên kết cổng. Trên Linux, hai tùy chọn mạnh mẽ nhưng thường bị hiểu lầm là SO_REUSEADDR và SO_REUSEPORT.
Mặc dù cả hai đều nhằm mục đích cho phép tái sử dụng cổng, nhưng cơ chế, ý nghĩa và trường hợp sử dụng lý tưởng của chúng khác nhau đáng kể. Việc hiểu rõ những khác biệt này là rất quan trọng để thiết kế các dịch vụ mạng mạnh mẽ, hiệu suất cao có khả năng triển khai không gián đoạn và sử dụng tài nguyên hiệu quả.
SO_REUSEADDR: Đồng Minh Khởi Động Lại
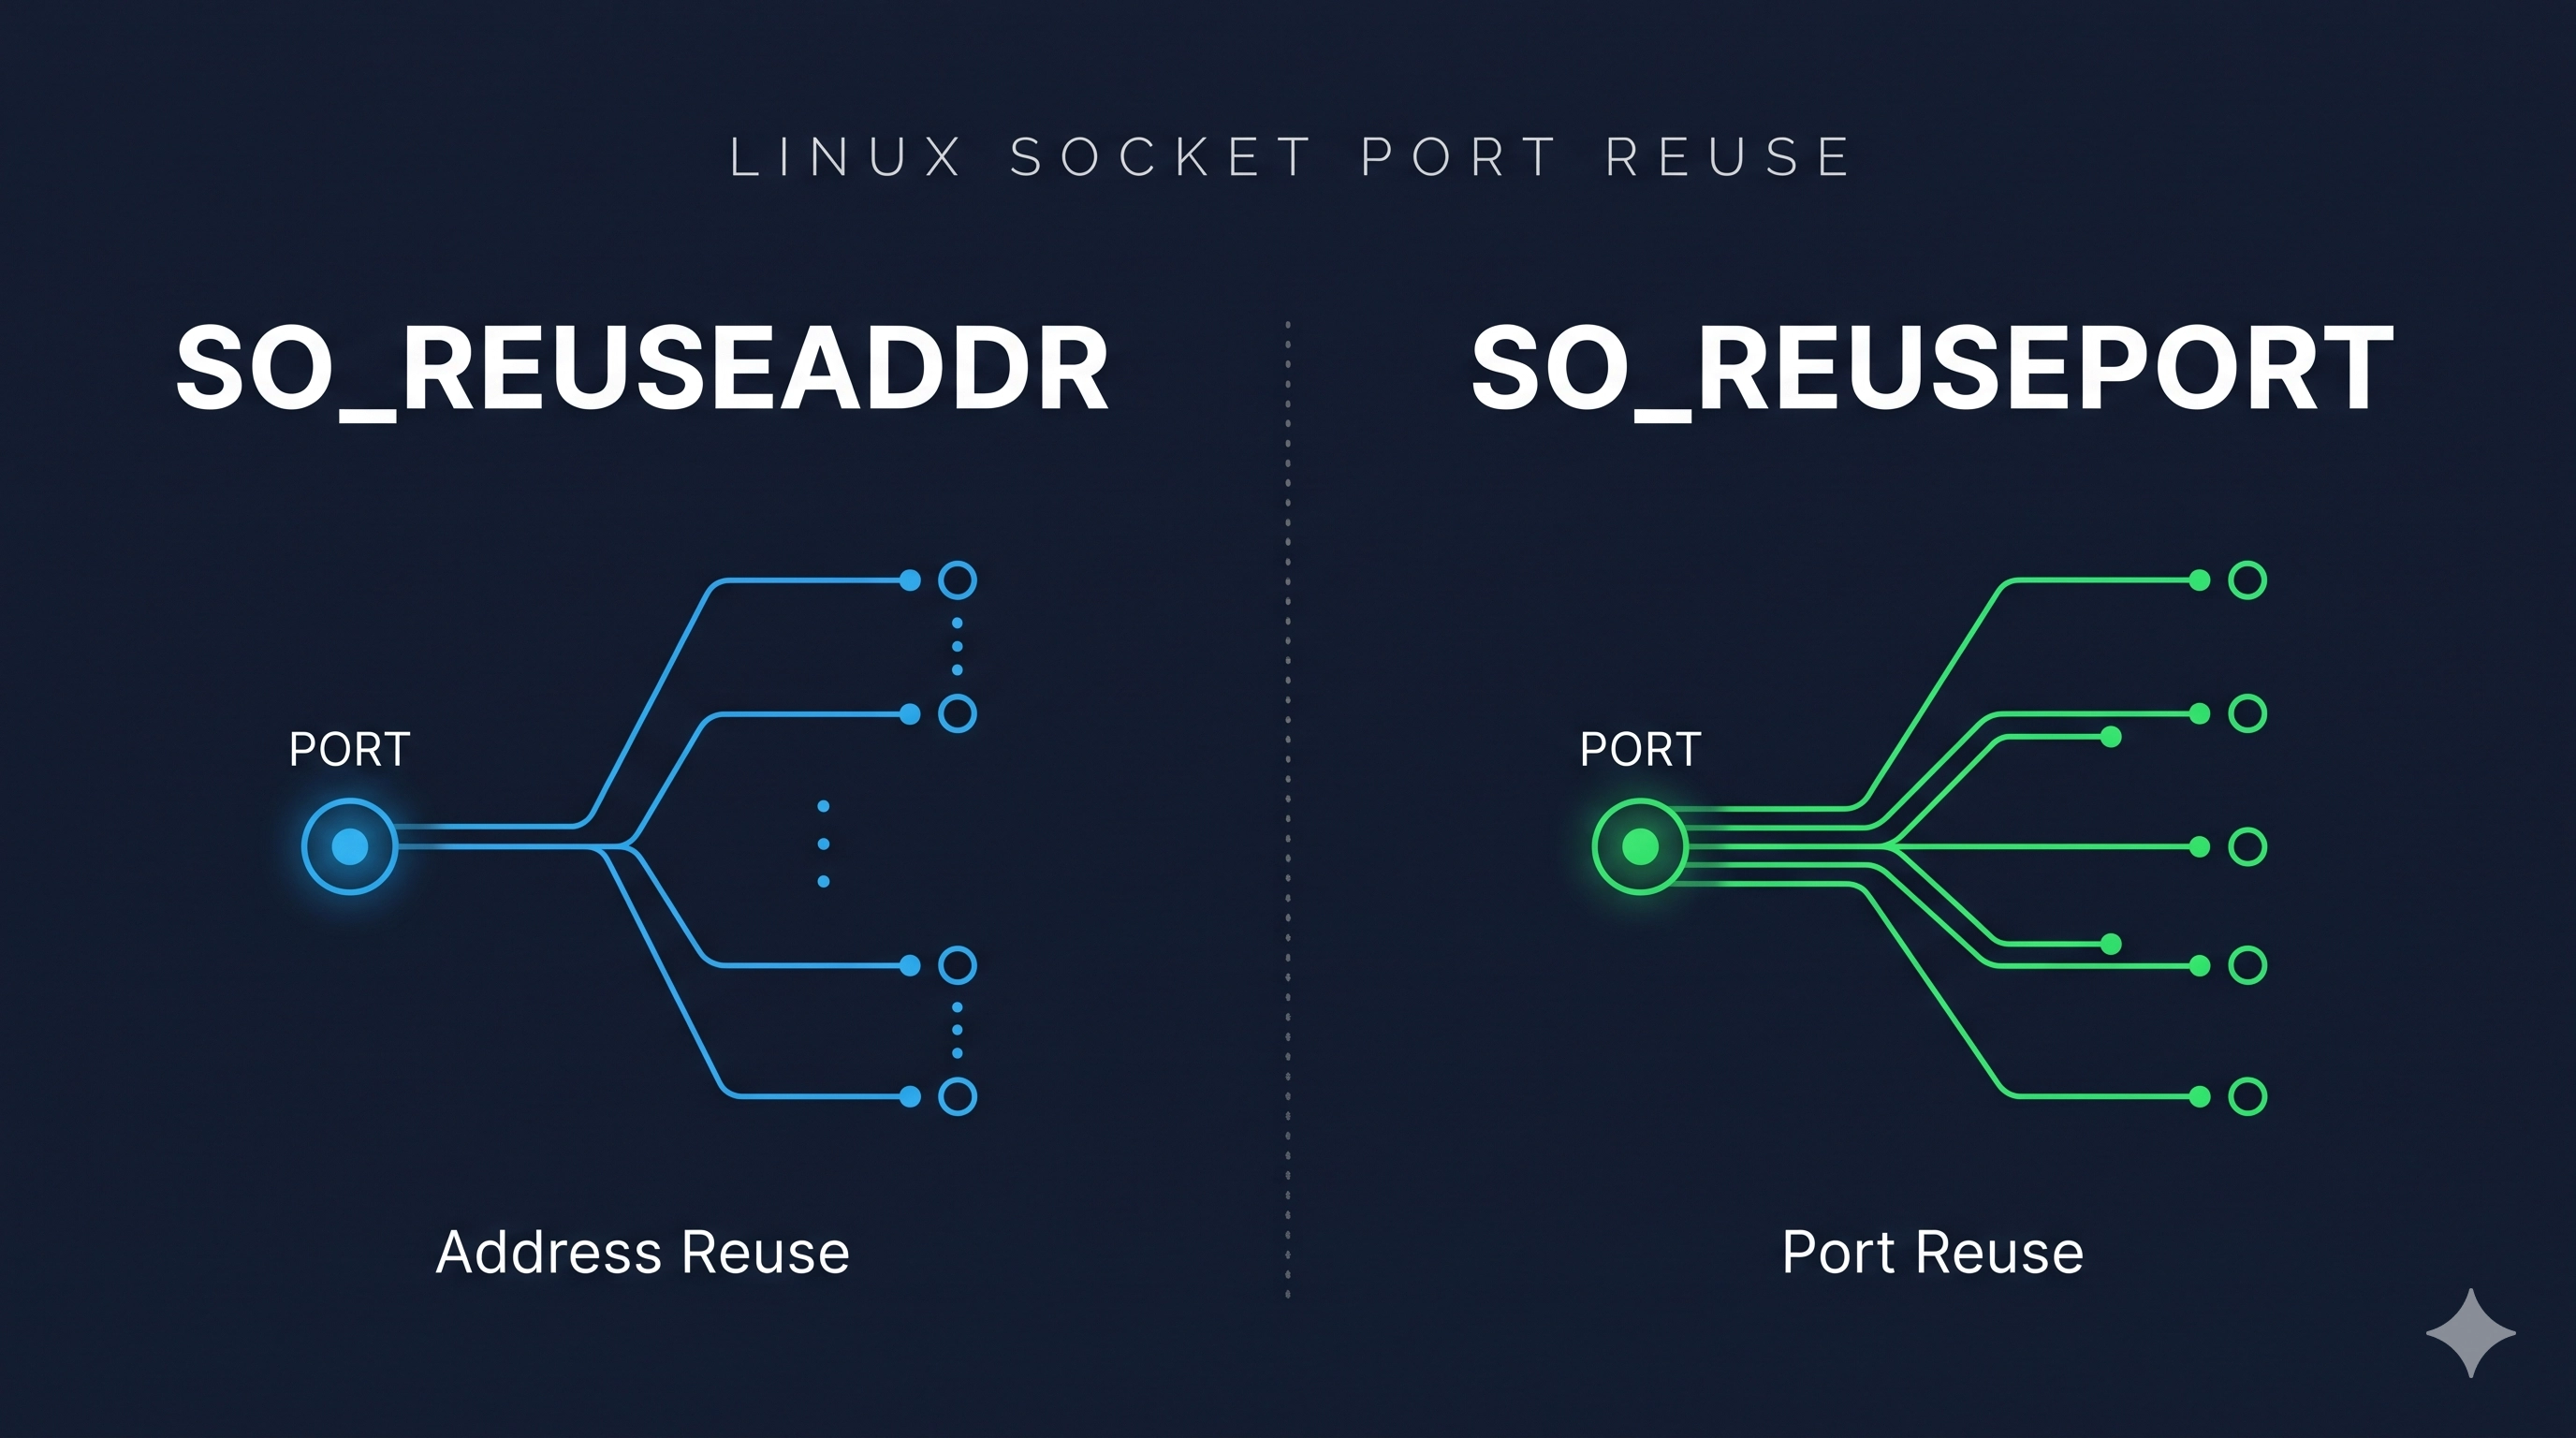
SO_REUSEADDR có lẽ là tùy chọn được biết đến nhiều hơn trong hai tùy chọn, chủ yếu giải quyết các tình huống liên quan đến việc khởi động lại dịch vụ nhanh chóng và xử lý trạng thái TIME_WAIT kéo dài của TCP. Khi một kết nối TCP bị đóng, bên khởi tạo đóng chủ động (thường là client, nhưng có thể là server) sẽ chuyển sang trạng thái TIME_WAIT trong một khoảng thời gian (thường là 2 * MSL - Maximum Segment Lifetime, thường là 60-120 giây). Trong thời gian này, cổng cục bộ về mặt kỹ thuật vẫn 'đang được sử dụng' bởi hệ điều hành để đảm bảo mọi gói tin bị trễ cho kết nối đó được xử lý đúng cách.
Nếu không có SO_REUSEADDR, việc cố gắng liên kết một socket mới với một cổng vẫn ở trạng thái TIME_WAIT sẽ dẫn đến lỗi Address already in use. Việc đặt SO_REUSEADDR cho phép máy chủ của bạn liên kết với cổng đó ngay lập tức, ngay cả khi nó ở trạng thái TIME_WAIT, giúp giảm thời gian chết trong quá trình khởi động lại.
Cách hoạt động:
- Tái sử dụng các cổng TIME_WAIT: Cho phép một socket mới liên kết với một cổng vẫn ở trạng thái
TIME_WAITtừ một kết nối trước đó. - Linh hoạt với địa chỉ IP: Cho phép nhiều socket liên kết với cùng một cổng NẾU chúng liên kết với các địa chỉ IP cục bộ khác nhau (ví dụ: một liên kết với
192.168.1.1:80và một liên kết khác với192.168.1.2:80). - Liên kết wildcard: Nếu một socket liên kết với
0.0.0.0:PORT(INADDR_ANY) vớiSO_REUSEADDRđược đặt, và một socket khác liên kết với một IP cụ thể như192.168.1.1:PORT, liên kết IP cụ thể sẽ được ưu tiên cho các kết nối đến IP đó, trong khi socketINADDR_ANYsẽ nhận phần còn lại.
Ưu điểm:
- Tạo điều kiện khởi động lại nhanh chóng: Ngăn chặn lỗi 'Address already in use' do trạng thái
TIME_WAITkéo dài. - Đơn giản: Tương đối dễ thực hiện và hiểu cho các kịch bản khởi động lại cơ bản.
Nhược điểm:
- Rủi ro bảo mật (Khả năng chiếm đoạt cổng): Nếu một máy chủ liên kết với
INADDR_ANYvớiSO_REUSEADDRđược đặt, một tiến trình khác (có thể độc hại) có thể liên kết với cùng một cổng trên một địa chỉ IP cụ thể *trước* máy chủ dự kiến, do đó chặn lưu lượng truy cập hướng đến IP cụ thể đó. Tuy nhiên, nếu máy chủ dự kiến liên kết trước, tiến trình độc hại không thể chiếm đoạt liên kếtINADDR_ANY. - Không có cân bằng tải thực sự: Không cho phép nhiều tiến trình *chủ động lắng nghe* trên cùng một tổ hợp IP:port cụ thể để cân bằng tải các kết nối đến. Chỉ một socket có thể là bộ lắng nghe 'hoạt động' cho một IP:port cục bộ nhất định.
Ví dụ: Đặt SO_REUSEADDR trong Python
import socket
import os

HOST = '0.0.0.0'
PORT = 8080

def start_server_reuseaddr():
    s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
    s.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1) # Đặt SO_REUSEADDR
    s.bind((HOST, PORT))
    s.listen(5)
    print(f"Tiến trình {os.getpid()} (SO_REUSEADDR) đang lắng nghe trên {HOST}:{PORT}")
    conn, addr = s.accept() # Ví dụ: chỉ chấp nhận một kết nối
    print(f"Kết nối từ {addr}")
    conn.close()
    s.close()
    print(f"Tiến trình {os.getpid()} đã hoàn tất.")

if __name__ == "__main__":
    start_server_reuseaddr()
SO_REUSEPORT: Bậc Thầy Cân Bằng Tải
Được giới thiệu trong kernel Linux 3.9, SO_REUSEPORT thay đổi đáng kể cách nhiều tiến trình có thể lắng nghe trên cùng một cổng. Không giống như SO_REUSEADDR, chủ yếu xử lý trạng thái TIME_WAIT và các liên kết IP khác nhau, SO_REUSEPORT cho phép nhiều *socket độc lập* liên kết với *chính xác cùng một tổ hợp địa chỉ IP cục bộ và cổng*. Kernel Linux sau đó sẽ phân phối các kết nối đến một cách thông minh giữa các socket đang lắng nghe này.
Đây là một thay đổi lớn đối với các dịch vụ mạng hiệu suất cao cần mở rộng theo chiều ngang trên một máy duy nhất, chẳng hạn như các tiến trình worker của Nginx, nhiều phiên bản ứng dụng Go hoặc các worker cluster của Node.js. Nó giúp giảm tải việc phân phối kết nối từ proxy cấp ứng dụng xuống kernel, có khả năng giảm độ trễ và cải thiện thông lượng.
Cách hoạt động:
- Nhiều liên kết giống hệt nhau: Cho phép nhiều tiến trình/socket liên kết với
IP:PORTtrong đó IP và PORT giống hệt nhau trên tất cả các trình liên kết. - Cân bằng tải cấp Kernel: Kernel sử dụng hàm băm dựa trên IP nguồn, cổng nguồn, IP đích và cổng đích của kết nối để chọn một trong các socket đang lắng nghe cho mỗi kết nối đến mới một cách có định hướng. Điều này đảm bảo phân phối đồng đều và tránh các vấn đề thundering herd.
- Thực thi bảo mật: Tất cả các tiến trình liên kết với cùng một
IP:PORTvớiSO_REUSEPORTphải có cùng ID người dùng hiệu quả (hoặc quyềnCAP_NET_ADMIN) vì lý do bảo mật. Điều này ngăn chặn các tiến trình trái phép chặn lưu lượng truy cập.
Ưu điểm:
- Cân bằng tải cấp Kernel thực sự: Phân phối hiệu quả các kết nối đến giữa nhiều tiến trình/luồng worker mà không cần bộ cân bằng tải bên ngoài hoặc định tuyến cấp ứng dụng.
- Triển khai không gián đoạn liền mạch: Cho phép nâng cấp cuốn chiếu (rolling upgrades) nơi các phiên bản dịch vụ cũ có thể thoát kết nối một cách duyên dáng trong khi các phiên bản mới ngay lập tức bắt đầu chấp nhận lưu lượng truy cập mới trên cùng một cổng.
- Cải thiện hiệu suất: Giảm tranh chấp và chi phí chuyển đổi ngữ cảnh so với một tiến trình duy nhất chấp nhận tất cả các kết nối và sau đó chuyển chúng đi.
- Sử dụng tài nguyên nâng cao: Tận dụng tốt hơn các CPU đa lõi cho I/O mạng.
Nhược điểm:
- Yêu cầu phiên bản Kernel: Yêu cầu kernel Linux 3.9 trở lên (thường không phải là vấn đề đối với các triển khai hiện đại, nhưng đáng để lưu ý).
- Quản lý trạng thái ứng dụng: Nếu ứng dụng của bạn dựa vào việc duy trì trạng thái trên mỗi kết nối hoặc mỗi tiến trình, bạn sẽ cần một chiến lược để quản lý điều này trên nhiều phiên bản nhận kết nối đồng thời.
- Phức tạp để gỡ lỗi: Có thể phức tạp hơn một chút để theo dõi tiến trình cụ thể nào đã xử lý một kết nối cụ thể nếu không được ghi nhật ký đúng cách.
Ví dụ: Đặt SO_REUSEPORT trong Python
import socket
import os
import sys

HOST = '0.0.0.0'
PORT = 8081 # Sử dụng cổng khác để tránh xung đột nếu kiểm tra cả hai

def start_server_reuseport():
    s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
    s.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1) # Thường được sử dụng cùng để xử lý TIME_WAIT
    s.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEPORT, 1) # Đặt SO_REUSEPORT
    s.bind((HOST, PORT))
    s.listen(5)
    print(f"Tiến trình {os.getpid()} (SO_REUSEPORT) đang lắng nghe trên {HOST}:{PORT}")
    try:
        while True:
            conn, addr = s.accept()
            print(f"Tiến trình {os.getpid()} đã nhận kết nối từ {addr}")
            conn.sendall(f"Xin chào từ tiến trình {os.getpid()}\n".encode())
            conn.close()
    except KeyboardInterrupt:
        print(f"Tiến trình {os.getpid()} đang tắt.")
    finally:
        s.close()

if __name__ == "__main__":
    # Để kiểm tra điều này, bạn sẽ chạy script này nhiều lần trong các terminal riêng biệt:
    # python your_script.py & python your_script.py &
    # Sau đó kết nối bằng `nc 127.0.0.1 8081` nhiều lần
    start_server_reuseport()
So Sánh Kiến Trúc và Khung Quyết Định
Dưới đây là bảng phân tích giúp bạn quyết định tùy chọn nào (hoặc kết hợp) phù hợp với nhu cầu kiến trúc của bạn:
| Tính năng | SO_REUSEADDR | SO_REUSEPORT |
|---|---|---|
| Mục đích chính | Tạo điều kiện khởi động lại dịch vụ nhanh chóng bằng cách tái sử dụng cổng ở trạng thái TIME_WAIT. | Cho phép cân bằng tải cấp kernel giữa nhiều bộ lắng nghe giống hệt nhau trên cùng một IP:port. |
| Hành vi liên kết | Cho phép liên kết với một cổng ở trạng thái TIME_WAIT. Chỉ cho phép nhiều trình liên kết nếu sử dụng IP khác nhau hoặc wildcard INADDR_ANY với các IP cụ thể. | Cho phép nhiều liên kết *giống hệt nhau* (cùng IP:port) bởi các tiến trình khác nhau. |
| Phân phối kết nối | Không có phân phối cấp kernel; chỉ một bộ lắng nghe hoạt động trên mỗi IP:port. | Kernel phân phối các kết nối đến đồng đều giữa các socket đang lắng nghe bằng hàm băm. |
| Triển khai không gián đoạn | Hỗ trợ khởi động lại nhanh chóng nhưng không hỗ trợ chuyển đổi liền mạch các kết nối hoạt động. | Tuyệt vời cho các nâng cấp cuốn chiếu không gián đoạn; các tiến trình mới bắt đầu lắng nghe ngay lập thời cùng với các tiến trình cũ. |
| Cân nhắc bảo mật | Có khả năng một tiến trình độc hại chiếm đoạt liên kết IP cụ thể nếu nó liên kết trước. | Yêu cầu cùng ID người dùng hiệu quả cho tất cả các trình liên kết để ngăn chặn truy cập trái phép. |
| Yêu cầu Kernel | Có sẵn trên tất cả các kernel Linux hiện đại. | Kernel Linux 3.9+ (được giới thiệu năm 2013). |
Khi nào nên chọn SO_REUSEADDR:
- Bạn cần khởi động lại nhanh chóng một dịch vụ đơn lẻ mà không phải chờ các socket
TIME_WAITxóa. - Dịch vụ của bạn liên kết với
0.0.0.0và bạn muốn đảm bảo nó có thể khởi động lại ngay cả khi một số kết nối IP cụ thể vẫn ở trạng tháiTIME_WAIT. - Bạn đang chạy kernel Linux cũ hơn (trước 3.9) và
SO_REUSEPORTkhông có sẵn. - Bạn KHÔNG cố gắng đạt được cân bằng tải cấp kernel trên nhiều tiến trình giống hệt nhau trên cùng một IP:port.
Khi nào nên chọn SO_REUSEPORT:
- Bạn đang xây dựng một dịch vụ mạng hiệu suất cao cần mở rộng theo chiều ngang trên nhiều lõi CPU trên một máy chủ duy nhất.
- Bạn muốn triển khai các triển khai không gián đoạn thực sự liền mạch mà không cần dựa vào proxy bên ngoài hoặc logic cấp ứng dụng phức tạp để thoát kết nối.
- Bạn cần cân bằng tải cấp kernel để phân phối các kết nối đến trực tiếp đến các tiến trình/luồng worker của bạn, giảm độ trễ và tối đa hóa thông lượng.
- Các tiến trình ứng dụng của bạn chủ yếu là không trạng thái hoặc có thể quản lý trạng thái chia sẻ một cách hiệu quả.
- Bạn đang sử dụng kernel Linux 3.9 trở lên.
Có thể sử dụng chúng cùng nhau không?
Có, SO_REUSEADDR và SO_REUSEPORT thường được sử dụng kết hợp. SO_REUSEADDR đảm bảo rằng ngay cả khi các kết nối cũ ở trạng thái TIME_WAIT, các bộ lắng nghe SO_REUSEPORT mới vẫn có thể liên kết ngay lập tức. Điều này đặc biệt hữu ích trong quá trình triển khai cuốn chiếu khi bạn có thể có các tiến trình cũ đang tắt và các tiến trình mới đang khởi động, cả hai đều cố gắng liên kết với cùng một cổng.
Bài Học Từ Sản Xuất và Các Chế Độ Lỗi
- Hiểu lầm về phạm vi của
SO_REUSEADDR: Một quan niệm sai lầm phổ biến làSO_REUSEADDRcho phép nhiều tiến trình *chủ động lắng nghe* trên cùng mộtIP:PORTđể cân bằng tải. Nó không làm vậy. Vai trò chính của nó là cho phép liên kết khi cổng ở trạng tháiTIME_WAIThoặc cho phép nhiều liên kết trên các IP *khác nhau*. - Bảo mật
SO_REUSEPORT: Hãy nhớ yêu cầu ID người dùng choSO_REUSEPORT. Nếu bạn cố gắng liên kết nhiều tiến trình dưới các ID người dùng khác nhau, các liên kết tiếp theo sẽ thất bại với lỗi 'Address already in use' hoặc lỗi từ chối quyền. Đây là một tính năng bảo mật có chủ ý. - Trạng thái ứng dụng với
SO_REUSEPORT: Nếu dịch vụ của bạn dựa vào việc duy trì trạng thái trên mỗi kết nối hoặc mỗi tiến trình, hãy cực kỳ cẩn thận khi sử dụngSO_REUSEPORT. Vì các kết nối được phân phối bởi kernel, bạn không thể đảm bảo một client cụ thể sẽ luôn truy cập cùng một tiến trình trừ khi bạn triển khai sticky sessions ở lớp cao hơn. Đây là lý do tại saoSO_REUSEPORTphát huy tác dụng với các mô hình worker không trạng thái. - Gỡ lỗi phân phối
SO_REUSEPORT: Khi sử dụngSO_REUSEPORT, đôi khi có thể khó gỡ lỗi phân phối kết nối. Các công cụ nhưss -lnptucó thể hiển thị tất cả các tiến trình đang lắng nghe trên một cổng và bạn có thể thêm ghi nhật ký vào mỗi tiến trình worker để xác nhận tiến trình nào đang xử lý các kết nối đến. - Các biến thể hệ điều hành: Mặc dù các khái niệm tương tự nhau, nhưng hành vi chính xác và tính khả dụng của các tùy chọn này có thể hơi khác nhau trên các hệ điều hành giống Unix khác nhau (ví dụ: macOS, FreeBSD). Luôn tham khảo tài liệu của hệ điều hành của bạn nếu phát triển đa nền tảng.
Điểm Cốt Lõi
SO_REUSEADDRchủ yếu tạo điều kiện khởi động lại dịch vụ nhanh chóng bằng cách cho phép liên kết với các cổng ở trạng tháiTIME_WAIT. Nó không cho phép cân bằng tải cấp kernel thực sự cho nhiều tiến trình trên cùng một IP:port chính xác.SO_REUSEPORT(Linux 3.9+) là giải pháp cho cân bằng tải cấp kernel, cho phép nhiều tiến trình liên kết với cùng một IP:port và chia sẻ các kết nối đến một cách hiệu quả. Nó lý tưởng cho các triển khai có khả năng mở rộng, không gián đoạn.- Đối với các dịch vụ sẵn sàng cao mạnh mẽ trên Linux hiện đại, việc sử dụng cả
SO_REUSEADDRvàSO_REUSEPORTthường là chiến lược tối ưu, kết hợp khả năng khởi động lại nhanh chóng với phân phối kết nối cấp kernel hiệu quả. - Luôn xem xét các vấn đề bảo mật (ID người dùng cho
SO_REUSEPORT, thứ tự liên kết choSO_REUSEADDRvớiINADDR_ANY) và cách ứng dụng của bạn xử lý trạng thái khi lựa chọn giữa hoặc kết hợp các tùy chọn socket mạnh mẽ này.
Hãy là người đầu tiên bình luận.
Để lại bình luận