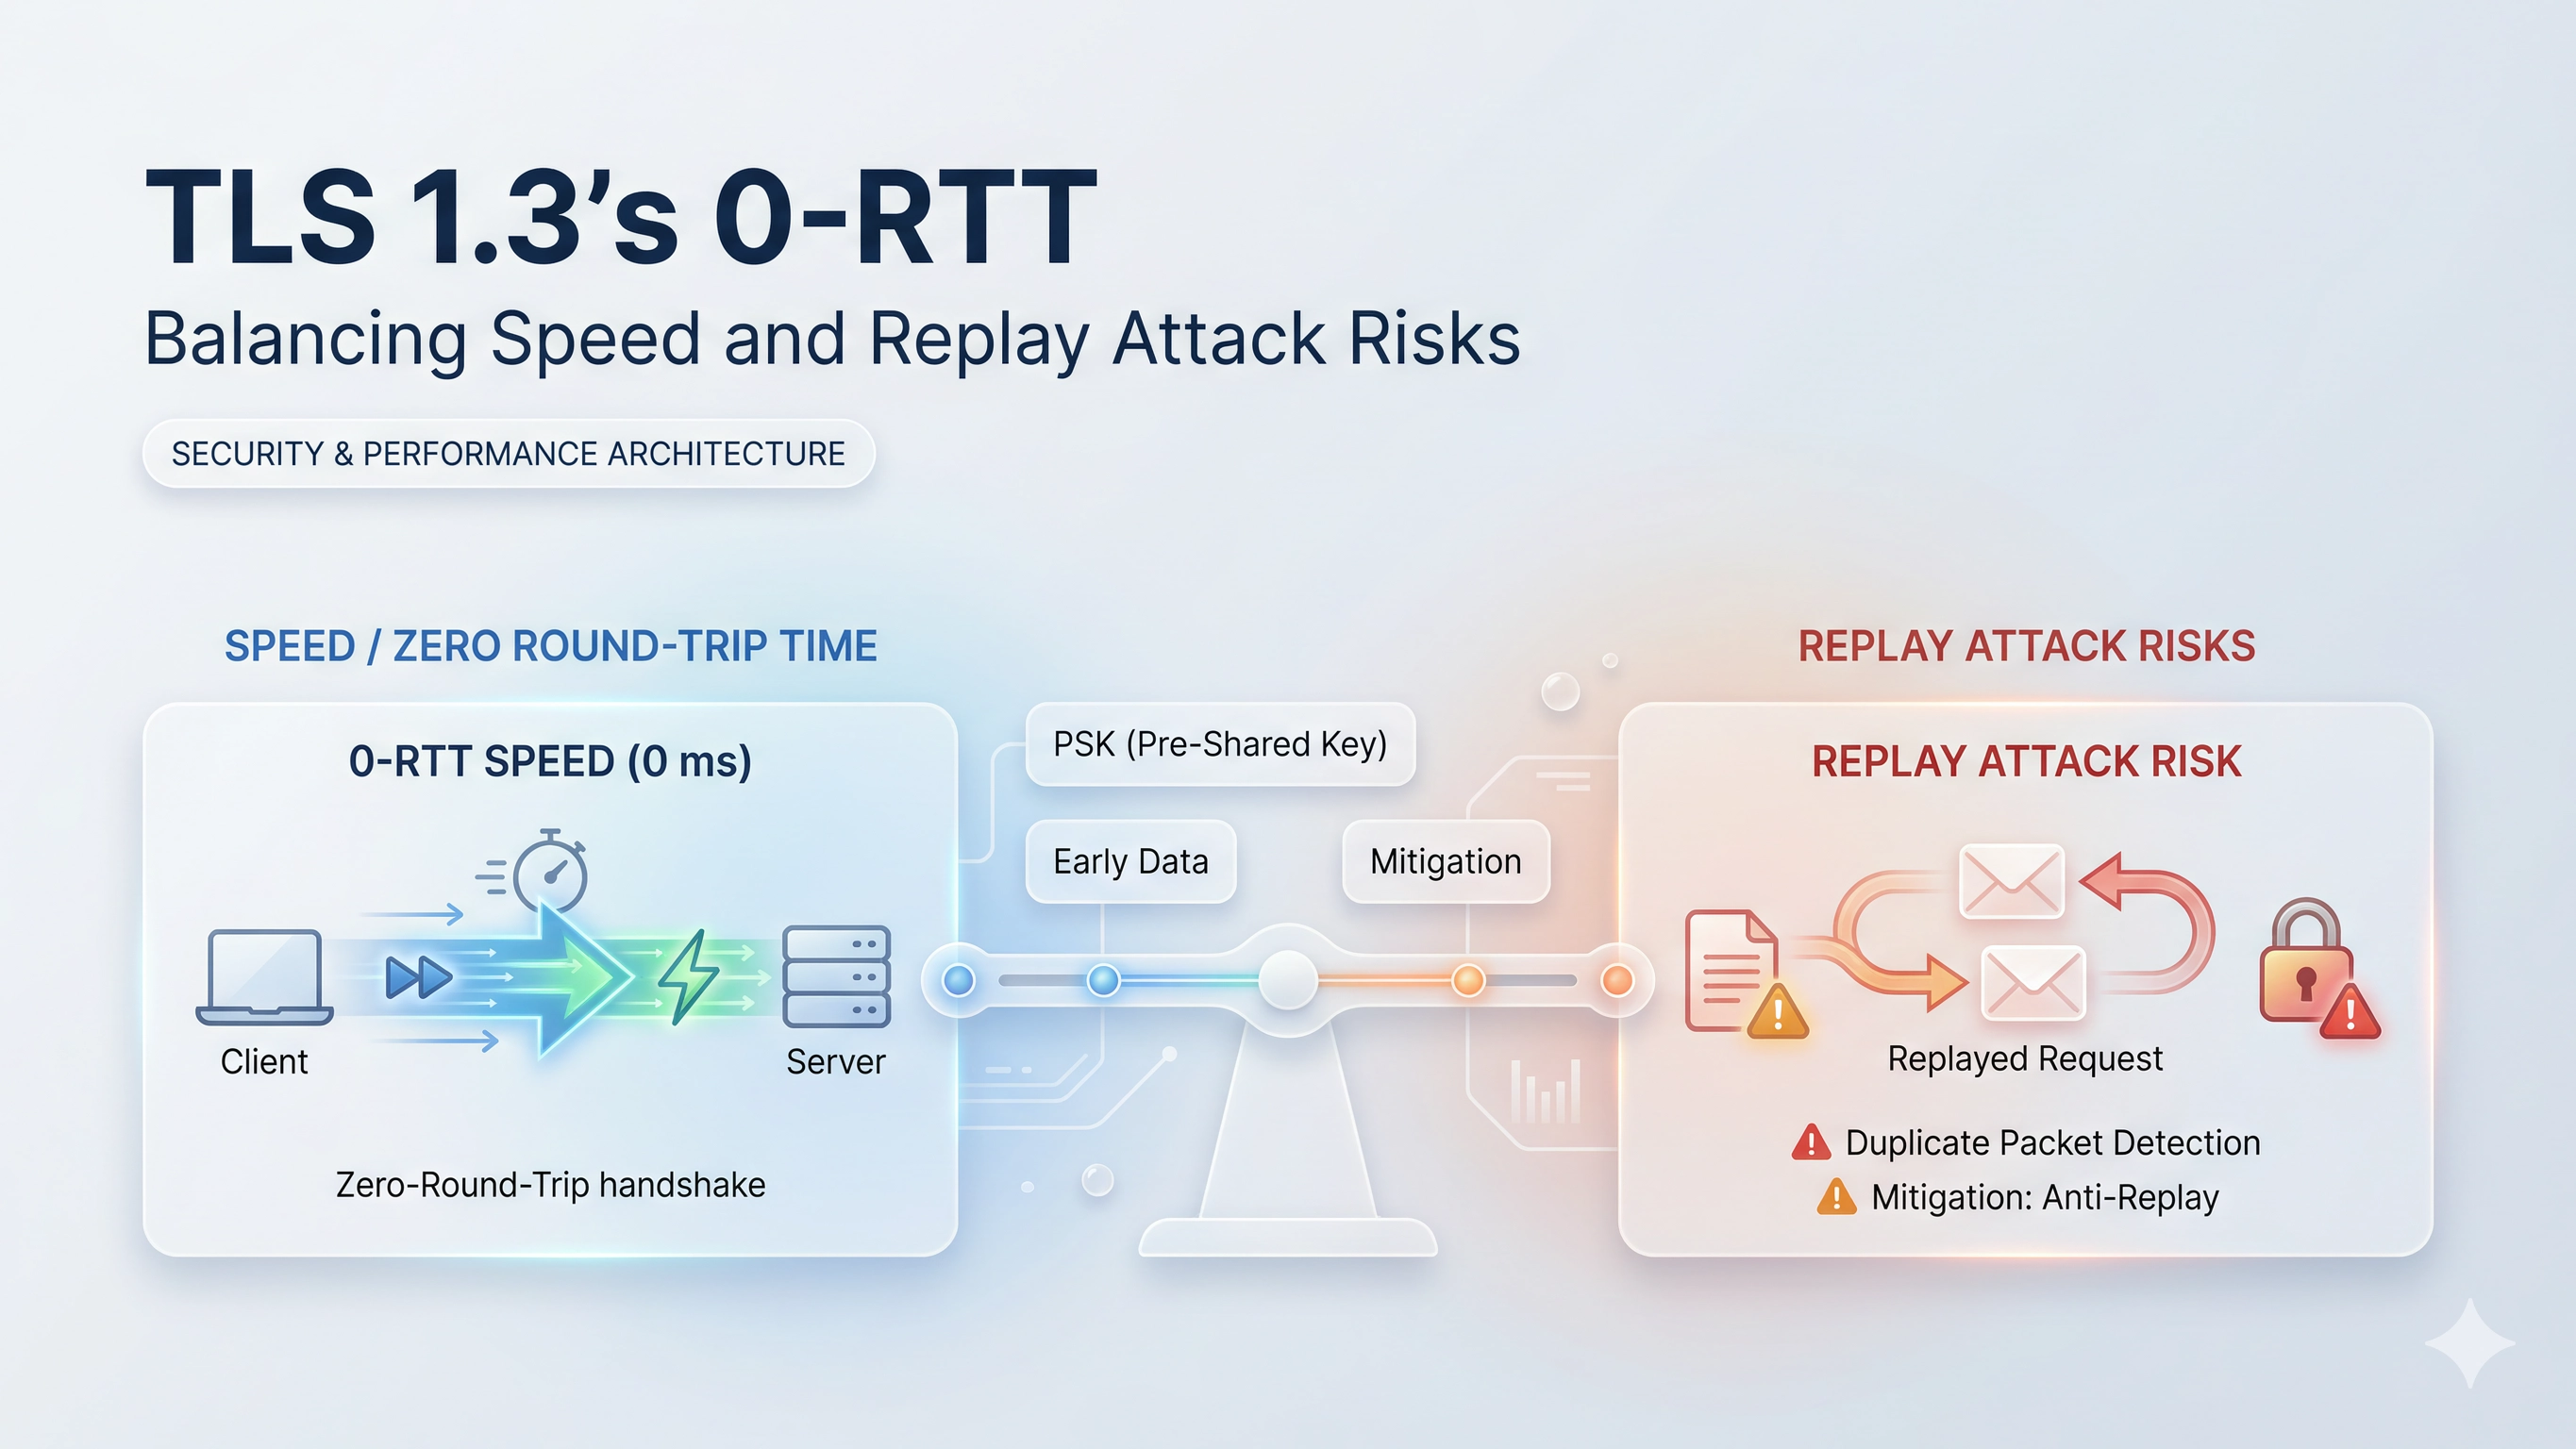
Hành Trình Tìm Kiếm Kết Nối An Toàn Độ Trễ Thấp
Trong thế giới hiệu suất web, từng mili giây đều có giá trị. Giao tiếp an toàn, dù tối quan trọng, thường gây ra độ trễ do các quá trình bắt tay mã hóa cần thiết để thiết lập một kênh bảo mật. Các quá trình bắt tay TLS 1.2 truyền thống, đặc biệt là bắt tay đầy đủ, yêu cầu nhiều vòng truyền tải (round trip) trước khi dữ liệu ứng dụng có thể được gửi đi, ảnh hưởng đến trải nghiệm người dùng và khả năng phản hồi của ứng dụng. TLS 1.3 ra đời với lời hứa về những cải tiến hiệu suất đáng kể, và một trong những tính năng hấp dẫn nhất của nó là khôi phục Zero Round-Trip Time (0-RTT). Nhưng cũng như bất kỳ sự tăng tốc hiệu suất nào, luôn có sự đánh đổi – cụ thể là một rủi ro bảo mật không hề nhỏ: tấn công phát lại (replay attack).
Sự Tiến Hóa của Các Giao Thức Bắt Tay TLS
TLS 1.2: Chuẩn 2-RTT (và 1-RTT khi nối lại phiên)
Trước TLS 1.3, việc thiết lập một kết nối an toàn mới với TLS 1.2 thường bao gồm hai vòng truyền tải đầy đủ (2-RTT) chỉ riêng cho quá trình bắt tay:
- Client gửi một
ClientHello. - Server phản hồi bằng
ServerHello, chứng chỉ của nó vàServerKeyExchange. - Client xác minh chứng chỉ, gửi
ClientKeyExchangecủa nó vàChangeCipherSpec. - Server phản hồi bằng
ChangeCipherSpecvà cả hai đều gửi các thông điệpFinished.
Đối với các kết nối tiếp theo, TLS 1.2 cung cấp khả năng nối lại phiên thông qua ID phiên hoặc ticket, giảm quá trình bắt tay xuống còn một vòng truyền tải (1-RTT). Mặc dù tốt hơn, nhưng vẫn có nghĩa là phải đợi một RTT đầy đủ trước khi bất kỳ dữ liệu ứng dụng nào có thể được trao đổi.
TLS 1.3: Giao Thức Bắt Tay 1-RTT Được Tối Ưu Hóa
TLS 1.3 đã đơn giản hóa đáng kể quá trình bắt tay, làm cho nó nhanh hơn theo thiết kế. Một quá trình bắt tay đầy đủ giờ đây chỉ mất một vòng truyền tải:
- Client gửi một
ClientHellochứa các bộ mã hóa được hỗ trợ và các khóa được đề xuất (thường là các tham số đường cong elliptic). - Server phản hồi bằng
ServerHello, chọn một bộ mã hóa và khóa được chia sẻ, chứng chỉ của nó vàExtensionsđược mã hóa. - Cả client và server tính toán master secret và gửi các thông điệp
Finishedtương ứng.
Quan trọng hơn, client đã gửi các khóa được chia sẻ của nó trong thông điệp đầu tiên, cho phép server ngay lập tức phản hồi bằng vật liệu khóa của riêng nó và các thông điệp bắt tay được mã hóa, từ đó đạt được 1-RTT cho các kết nối mới.
Khám Phá 0-RTT của TLS 1.3: Tốc Độ Đi Kèm Chi Phí
0-RTT Hoạt Động Như Thế Nào: Khóa Chia Sẻ Trước và Dữ Liệu Sớm
0-RTT đưa khái niệm 1-RTT đi xa hơn nữa. Nếu một client đã kết nối với một server trước đó và lưu trữ Khóa Chia Sẻ Trước (PSK) cùng với ngữ cảnh liên quan (như ALPN và tên server), nó có thể sử dụng PSK này để gửi dữ liệu ứng dụng đã mã hóa ngay trong lần gửi thông điệp đầu tiên của nó – cụ thể là, trong ClientHello. Điều này thực sự có nghĩa là không có vòng truyền tải nào trước khi các byte dữ liệu ứng dụng đầu tiên được truyền đi.
Dưới đây là một phân tích đơn giản hóa:
- Phiên Trước Đó: Trong quá trình bắt tay TLS 1.3 trước đó, server phát hành một thông điệp
NewSessionTicketcho client. Ticket này chứa một định danh PSK và một PSK được mã hóa. Client lưu trữ thông tin này. - Nối Lại Phiên 0-RTT: Khi kết nối lại, client bao gồm định danh PSK trong
ClientHellocủa nó trong phần mở rộngpre_shared_key. Nó cũng bao gồm phần mở rộngearly_datavà dữ liệu ứng dụng đã mã hóa mà nó muốn gửi ngay lập tức. - Tạo Khóa: Sử dụng PSK, cả client và server có thể tạo ra 'early secret' và sau đó là 'early traffic secret'. Early traffic secret này được sử dụng để mã hóa dữ liệu ứng dụng 0-RTT.
Điều kỳ diệu là server có thể ngay lập tức giải mã và xử lý dữ liệu sớm này khi nhận được ClientHello, ngay cả trước khi nó gửi ServerHello hoặc hoàn tất quá trình bắt tay đầy đủ.
Lỗ Hổng Tấn Công Phát Lại (Replay Attack) trong 0-RTT
Thách thức cơ bản với 0-RTT là dữ liệu sớm được gửi bởi client không được xác thực đầy đủ. Client cung cấp định danh PSK, nhưng server chưa xác minh rằng client thực sự là chủ sở hữu hợp pháp của PSK đó hoặc rằng chính ClientHello chưa bị phát lại. Điều này mở ra một cửa sổ quan trọng cho các cuộc tấn công phát lại.
Một tấn công phát lại xảy ra khi một kẻ tấn công chặn một đường truyền dữ liệu hợp lệ và truyền lại nó sau đó, giả mạo người gửi gốc để lừa người nhận thực hiện lại cùng một hành động.
Với 0-RTT, nếu kẻ tấn công chặn một ClientHello chứa dữ liệu ứng dụng sớm, chúng có thể phát lại toàn bộ thông điệp này cho server. Nếu server xử lý dữ liệu sớm này mà không có sự bảo vệ chống phát lại đầy đủ, nó có thể thực hiện lại cùng một thao tác nhiều lần. Ví dụ:
- Một yêu cầu
POST /transferchuyển tiền. - Một yêu cầu
PUT /update_user_statusthay đổi trạng thái người dùng.
Các thao tác như vậy thường không bất biến (non-idempotent), nghĩa là thực hiện chúng nhiều lần sẽ có những tác động khác (và thường không mong muốn) so với thực hiện một lần. Các thao tác bất biến (như GET /resource hoặc PUT /resource/id mà trạng thái cuối cùng luôn giống nhau) nói chung an toàn hơn cho 0-RTT, nhưng server vẫn cần phải cẩn thận.
Giảm Thiểu Rủi Ro Phát Lại: Các Tiếp Cận Phía Máy Chủ
Do rủi ro phát lại cố hữu, các server triển khai 0-RTT phải áp dụng các cơ chế chống phát lại mạnh mẽ. Đặc tả TLS 1.3 yêu cầu các server phải có khả năng phát hiện và từ chối dữ liệu 0-RTT bị phát lại ở mức độ tối đa có thể. Các chiến lược phổ biến bao gồm:
- Ticket Phiên Dùng Một Lần: Server tạo các ticket phiên với các nonce hoặc số thứ tự duy nhất. Mỗi ticket được dùng cho một lần sử dụng 0-RTT duy nhất. Nếu một ticket bị phát lại, server có thể phát hiện và từ chối dữ liệu sớm. Tuy nhiên, việc thực thi mạnh mẽ việc sử dụng một lần trên một hệ thống phân tán có thể phức tạp.
- Bộ Đệm Chống Phát Lại: Server duy trì một bộ đệm ngắn hạn các nonce hoặc tóm tắt dữ liệu sớm đã nhận trong một khoảng thời gian nhất định. Trước khi xử lý dữ liệu 0-RTT, nó kiểm tra xem một yêu cầu tương tự đã được nhìn thấy chưa. Điều này yêu cầu đồng bộ hóa cẩn thận trong các môi trường cụm.
- Chỉ Báo Dữ Liệu Sớm và Logic Tầng Ứng Dụng: Server có thể hiển thị một chỉ báo cho tầng ứng dụng (ví dụ: thông qua một header hoặc một flag trong đối tượng yêu cầu) rằng yêu cầu hiện tại đến dưới dạng dữ liệu sớm 0-RTT. Ứng dụng sau đó có thể quyết định cách xử lý nó:
- Đối với các yêu cầu bất biến nghiêm ngặt (như
GET), nó có thể tiến hành. - Đối với các yêu cầu không bất biến (như
POST,PUT,DELETE), nó có thể đệm yêu cầu và chỉ xử lý nó sau khi quá trình bắt tay hoàn tất và xác thực được xác nhận, hoặc từ chối hoàn toàn với lỗi.
Thách thức nằm ở việc cân bằng giữa bảo vệ chống phát lại với lợi ích hiệu suất của 0-RTT. Bảo vệ chống phát lại quá mức có thể làm mất đi lợi ích về tốc độ, trong khi bảo vệ không đủ sẽ tạo ra các lỗ hổng bảo mật đáng kể.
Các Yếu Tố Cần Cân Nhắc Khi Triển Khai 0-RTT Trong Môi Trường Sản Xuất
Khi triển khai các dịch vụ với TLS 1.3 0-RTT, cấu hình cẩn thận và các quyết định kiến trúc là rất quan trọng:
- Khi nào nên bật: 0-RTT rất tốt cho các trường hợp sử dụng mà độ trễ là rất quan trọng và các yêu cầu có tính bất biến tự nhiên hoặc có bảo vệ chống phát lại mạnh mẽ ở tầng ứng dụng. Hãy nghĩ đến các node biên CDN phục vụ nội dung tĩnh, hoặc các API endpoint đọc dữ liệu (ví dụ: lấy hồ sơ người dùng).
- Khi nào nên tắt/thận trọng: Tránh 0-RTT cho các giao dịch tài chính, các cuộc gọi API thay đổi trạng thái, hoặc bất kỳ hoạt động nhạy cảm nào mà việc phát lại có thể dẫn đến hậu quả bất lợi. Nhiều web server và bộ cân bằng tải cho phép kiểm soát chi tiết 0-RTT.
- Cấu Hình Phía Server: Đảm bảo web server của bạn (ví dụ: Nginx, Apache) hoặc proxy kết thúc TLS được cấu hình đúng cách để quản lý ticket phiên và áp dụng các biện pháp chống phát lại. Các chỉ thị cụ thể khác nhau tùy theo phiên bản phần mềm và nhà cung cấp, nhưng thường bao gồm việc bật
ssl_early_datavà quản lý ticket phiên.
# Nginx example (conceptual, actual configuration depends on Nginx version and OS)
# Ensure TLS 1.3 is enabled
ssl_protocols TLSv1.3;

# Enable 0-RTT for specific server blocks or locations
# Only enable where replay risks are acceptable or handled by application
server {
    listen 443 ssl http2;
    ssl_early_data on; # This enables 0-RTT for compatible clients
    ssl_session_tickets on;
    ssl_session_timeout 1d;

    location /static/ {
        # Good candidate for 0-RTT as static asset fetches are idempotent
        # ...
    }

    location /api/transfer/ {
        # NOT a good candidate for 0-RTT if it's a POST request
        # Application layer MUST handle early data risk if 0-RTT is enabled
        # ...
    }
}
- Nhận Thức Tầng Ứng Dụng: Ngay cả với các biện pháp giảm thiểu phía server, các ứng dụng cũng nên nhận thức được liệu một yêu cầu có đến thông qua 0-RTT hay không. Các framework web hiện đại hoặc API gateway thường có thể hiển thị thông tin này, cho phép logic ứng dụng của bạn đưa ra các quyết định sáng suốt.
- Giám Sát: Giám sát tỷ lệ thành công của TLS 0-RTT, bất kỳ yêu cầu dữ liệu sớm bị từ chối nào (có thể cho thấy các nỗ lực phát lại), và các chỉ số độ trễ tổng thể để đảm bảo tính năng hoạt động như mong đợi mà không tạo ra các lỗ hổng mới.
Điểm Cốt Lõi
- Tính năng 0-RTT của TLS 1.3 giảm đáng kể độ trễ kết nối bằng cách cho phép client gửi dữ liệu ứng dụng trong thông điệp đầu tiên của chúng.
- Tốc độ này đi kèm với một sự đánh đổi bảo mật cố hữu: dữ liệu 0-RTT dễ bị tấn công phát lại vì nó được gửi trước khi client được xác thực đầy đủ.
- Các cơ chế chống phát lại mạnh mẽ phía server (ví dụ: ticket dùng một lần, bộ đệm chống phát lại, nhận thức tầng ứng dụng) là rất quan trọng để triển khai 0-RTT an toàn.
- 0-RTT phù hợp nhất cho các yêu cầu bất biến (như
GETcho nội dung tĩnh) và nên được sử dụng hết sức thận trọng hoặc tắt đối với các hoạt động không bất biến, thay đổi trạng thái.
Hãy là người đầu tiên bình luận.
Để lại bình luận