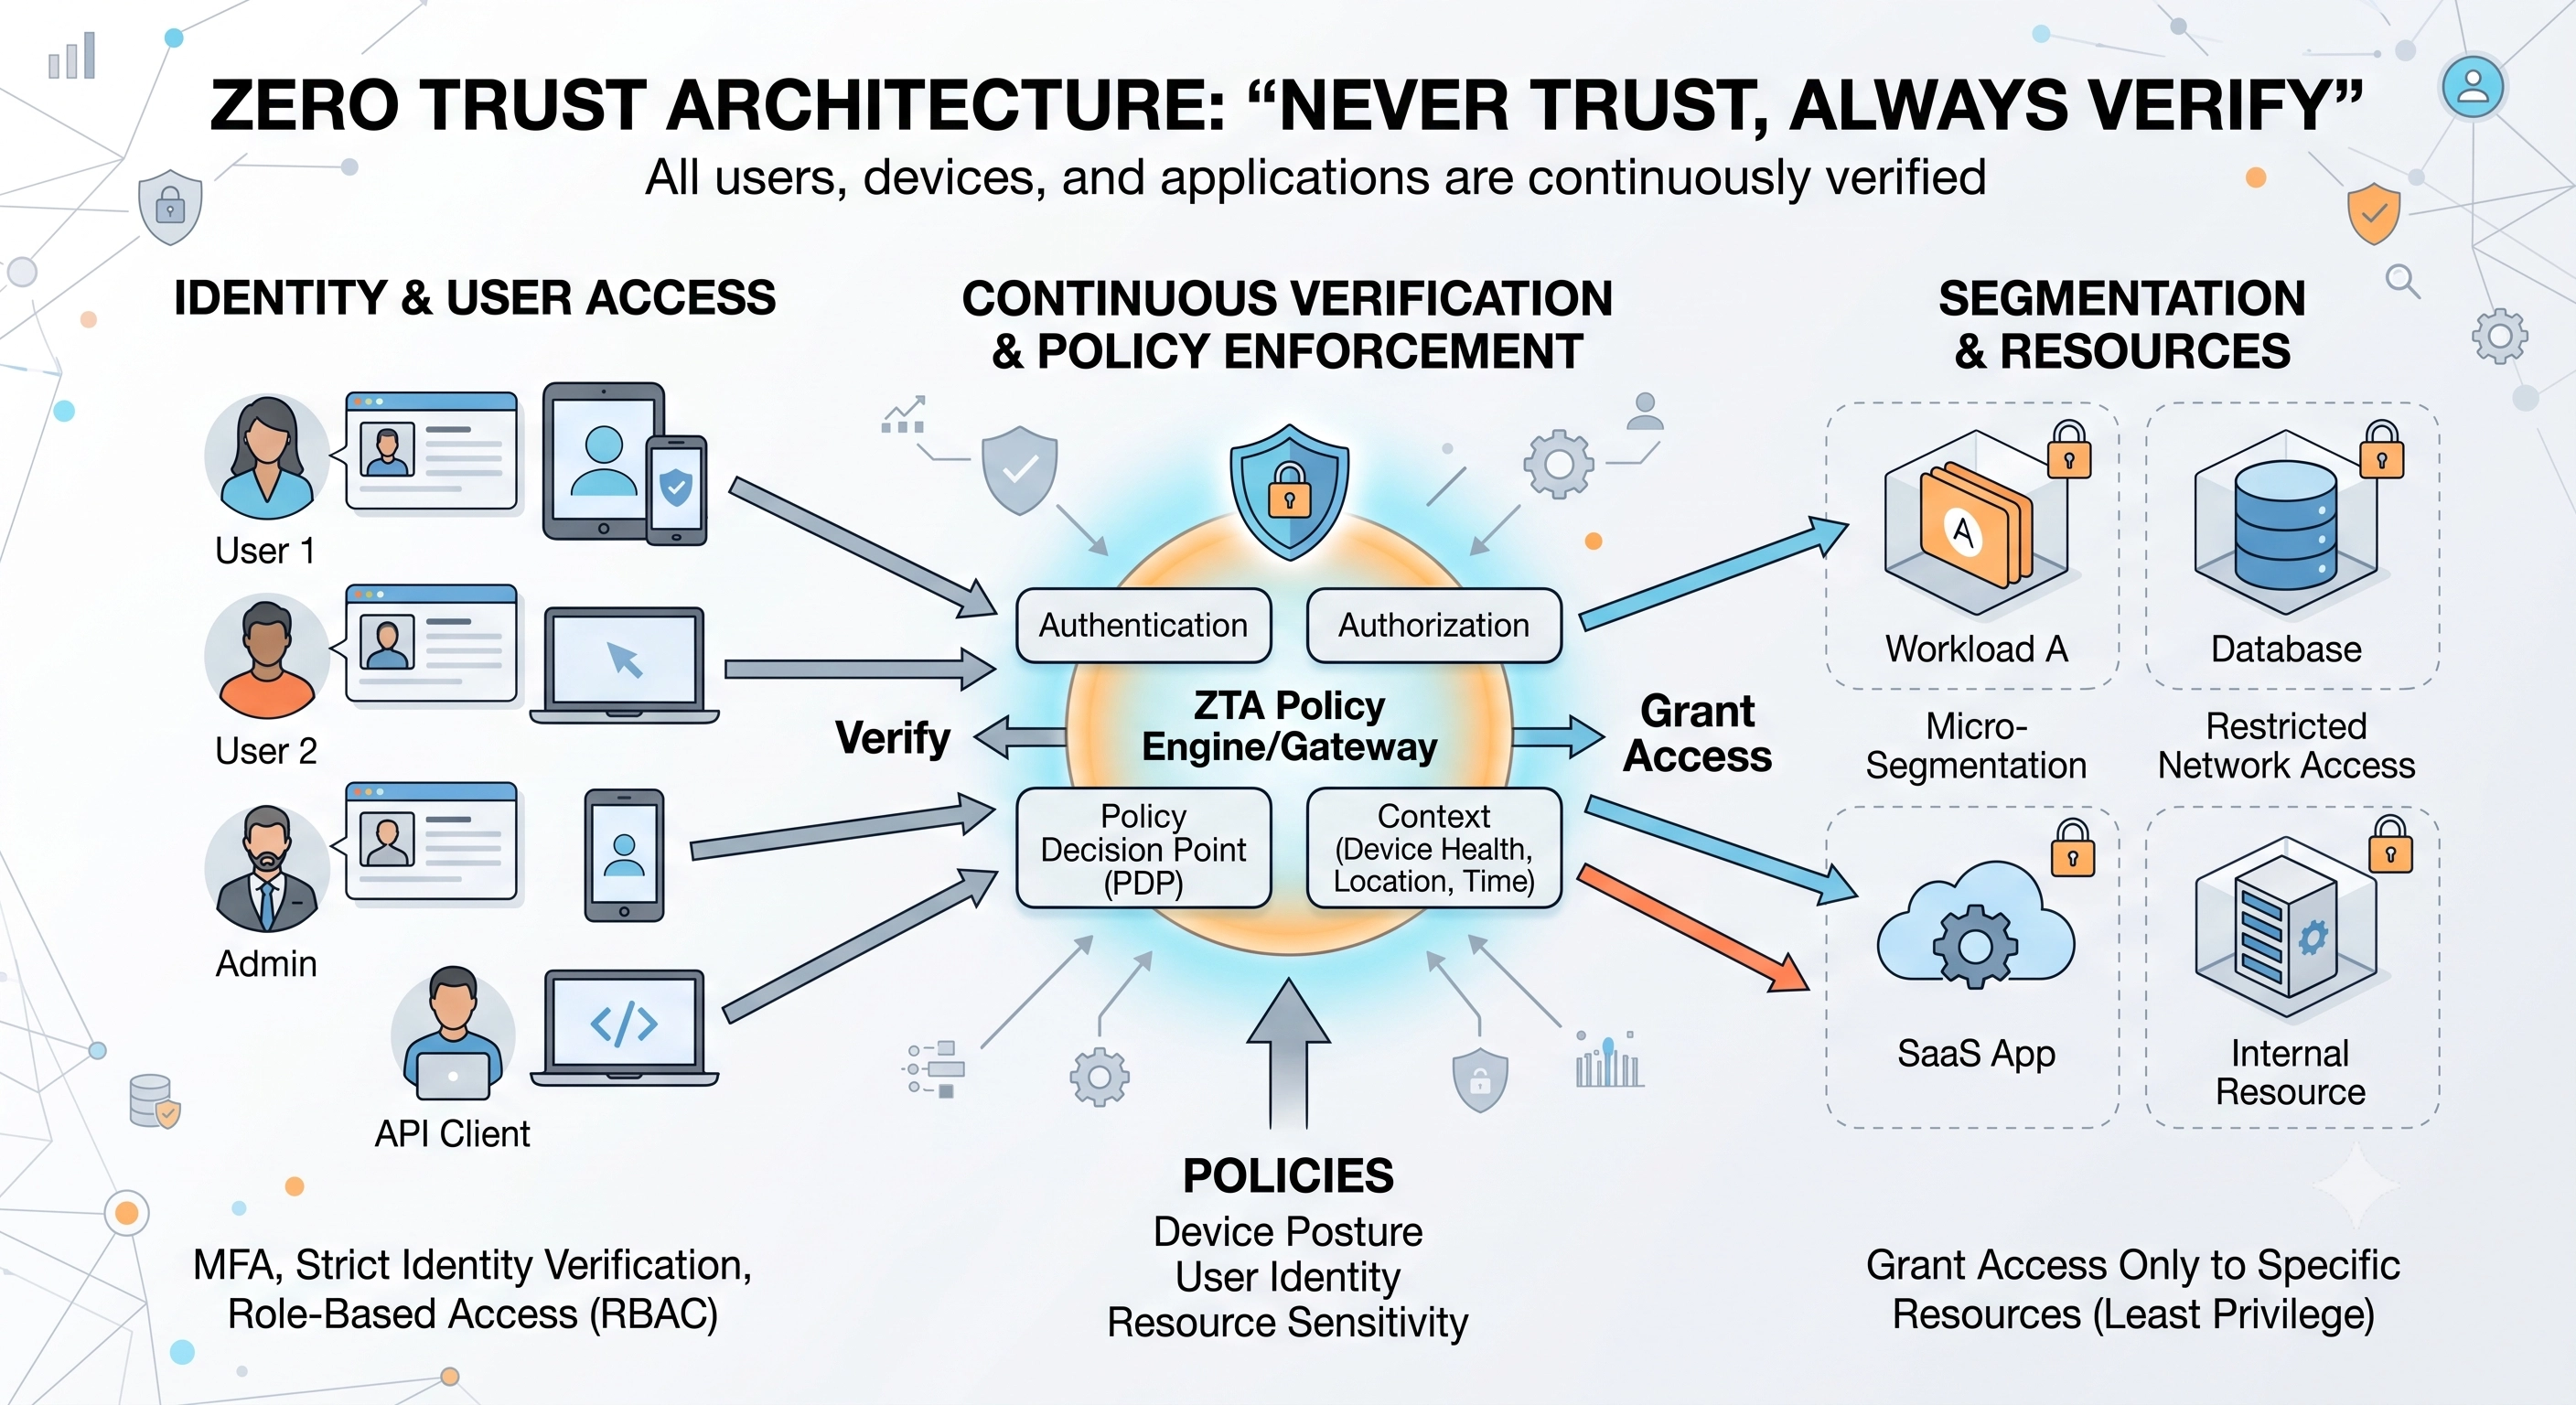
Kiến Trúc Zero Trust: Định Nghĩa Lại An Ninh Kỹ Thuật Số
Trong bối cảnh kỹ thuật số ngày nay, khi công việc diễn ra ở mọi nơi và dữ liệu nằm trong nhiều môi trường đám mây khác nhau, mô hình bảo mật mạng truyền thống ngày càng không đủ. Trong nhiều thập kỷ, cách tiếp cận rất đơn giản: xây dựng một hàng rào mạnh mẽ, bảo vệ bên trong và tin tưởng mọi thứ trong đó. Khái niệm này, thường được gọi là phòng thủ "lâu đài và hào", giả định rằng một khi một thực thể đã vào bên trong mạng, nó có thể được tin tưởng. Nhưng điều gì sẽ xảy ra khi kẻ tấn công đã ở bên trong, hoặc khi không còn "bên trong" rõ ràng nữa? Hãy đến với Kiến Trúc Zero Trust.
Zero Trust là gì?
Về cốt lõi, Zero Trust là một khung bảo mật quy định rằng không có người dùng hoặc thiết bị nào, dù bên trong hay bên ngoài mạng của tổ chức, được tự động tin tưởng. Thay vào đó, mọi yêu cầu truy cập phải được xác minh trước khi cấp quyền truy cập. Triết lý này được gói gọn trong phương châm: "Không bao giờ tin tưởng, luôn xác minh."
Mô hình truyền thống đã thất bại vì nó giả định rằng người dùng và thiết bị nội bộ vốn đã đáng tin cậy. Các mối đe dọa hiện đại, như các cuộc tấn công lừa đảo tinh vi, mối đe dọa nội bộ và thông tin đăng nhập bị xâm phạm, có thể vượt qua phòng thủ chu vi và sau đó di chuyển ngang không kiểm soát trong mạng. Zero Trust giải quyết vấn đề này bằng cách coi mọi nỗ lực truy cập như thể nó bắt nguồn từ một mạng không đáng tin cậy.
Các Nguyên Tắc Cốt Lõi của Zero Trust
Mặc dù các triển khai cụ thể có thể khác nhau, các nguyên tắc nền tảng của Kiến trúc Zero Trust vẫn nhất quán:
- Xác minh Rõ ràng: Luôn xác thực và ủy quyền dựa trên tất cả các điểm dữ liệu có sẵn, bao gồm danh tính người dùng, vị trí, tình trạng thiết bị, dịch vụ hoặc khối lượng công việc, phân loại dữ liệu và hành vi bất thường.
- Sử dụng Quyền Truy Cập Tối Thiểu: Hạn chế quyền truy cập của người dùng chỉ vào các tài nguyên thực sự cần thiết cho vai trò của họ và trong thời gian ngắn nhất có thể. Điều này giảm thiểu "bán kính tác động" nếu một tài khoản bị xâm phạm.
- Giả định Vi phạm: Thiết kế bảo mật với giả định rằng một vi phạm là không thể tránh khỏi hoặc đã xảy ra. Điều này có nghĩa là liên tục giám sát các mối đe dọa và đảm bảo khả năng phát hiện và phản hồi nhanh chóng.
Các Trụ Cột Chính của Việc Triển Khai
Đạt được trạng thái Zero Trust liên quan đến một số thành phần liên kết với nhau:
Xác minh Danh tính: Xác thực đa yếu tố (MFA) mạnh mẽ là tối quan trọng. Người dùng được xác minh không chỉ bằng tên người dùng và mật khẩu, mà bằng nhiều yếu tố (thứ họ biết, thứ họ có, thứ họ là).
Xác thực Thiết bị: Các thiết bị kết nối với mạng phải được đánh giá liên tục về tình trạng bảo mật, mức độ vá lỗi, tuân thủ và các khả năng bị xâm phạm. Các thiết bị không an toàn sẽ bị từ chối truy cập hoặc bị cách ly.
Phân đoạn Micro (Micro-segmentation): Mạng được chia thành các phân đoạn nhỏ hơn, cô lập. Điều này ngăn kẻ tấn công di chuyển tự do khắp mạng nếu chúng có quyền truy cập vào một phần. Mỗi phân đoạn yêu cầu ủy quyền riêng biệt.
Quyền Truy Cập Tối Thiểu (Least Privilege Access): Chỉ cấp cho người dùng và ứng dụng các quyền tối thiểu cần thiết để thực hiện nhiệm vụ của họ. Điều này thường là động, điều chỉnh dựa trên ngữ cảnh và rủi ro.
Giám sát Liên tục & Phân tích: Ghi nhật ký và phân tích thời gian thực tất cả lưu lượng mạng, hành vi người dùng và hoạt động hệ thống để phát hiện các bất thường và các mối đe dọa tiềm ẩn. Tự động hóa đóng một vai trò quan trọng ở đây.
Bảo vệ Dữ liệu: Phân loại dữ liệu nhạy cảm và áp dụng mã hóa mạnh mẽ, kiểm soát truy cập và các chính sách ngăn chặn mất dữ liệu (DLP), bất kể dữ liệu nằm ở đâu.
Lợi Ích của Zero Trust
Áp dụng Zero Trust mang lại những lợi thế đáng kể cho các tổ chức:
- Tăng cường Tư thế An ninh: Giảm đáng kể nguy cơ vi phạm thành công và hạn chế sự di chuyển ngang của kẻ tấn công.
- Cải thiện Tuân thủ: Giúp đáp ứng các yêu cầu quy định bằng cách thực thi kiểm soát truy cập nghiêm ngặt và nhật ký kiểm toán.
- Hỗ trợ Tốt hơn cho Làm việc Từ xa: Mở rộng quyền truy cập an toàn vào tài nguyên cho nhân viên và đối tác từ xa mà không dựa vào VPN truyền thống như cổng bảo mật duy nhất.
- Linh hoạt Hơn: Cho phép các tổ chức tận dụng dịch vụ đám mây và áp dụng các công nghệ mới một cách an toàn hơn.
Thách Thức và Cân Nhắc
Triển khai Zero Trust không phải là một công tắc bật tắt đơn giản. Nó đòi hỏi một khoản đầu tư đáng kể vào công nghệ, quy trình và một sự thay đổi văn hóa trong tổ chức. Các thách thức bao gồm:
- Sự phức tạp trong việc tích hợp với các hệ thống kế thừa hiện có.
- Sự khó chịu ban đầu của người dùng do các yêu cầu xác thực nghiêm ngặt hơn.
- Nhu cầu về nhân sự có kỹ năng để thiết kế, triển khai và quản lý kiến trúc.
- Nỗ lực liên tục để giám sát và tinh chỉnh chính sách.
Điểm Chính
Kiến trúc Zero Trust đại diện cho một sự thay đổi mô hình cơ bản trong an ninh mạng, chuyển từ sự tin tưởng ngầm sang xác minh rõ ràng, liên tục. Bằng cách giả định vi phạm, xác minh mọi yêu cầu truy cập và áp dụng quyền truy cập tối thiểu, các tổ chức có thể xây dựng một tư thế bảo mật kiên cường và linh hoạt hơn cho môi trường CNTT phân tán hiện đại. Đây không chỉ là một sản phẩm, mà là một cách tiếp cận chiến lược để bảo vệ tài sản kỹ thuật số trong bối cảnh mối đe dọa luôn thay đổi.
Hãy là người đầu tiên bình luận.
Để lại bình luận