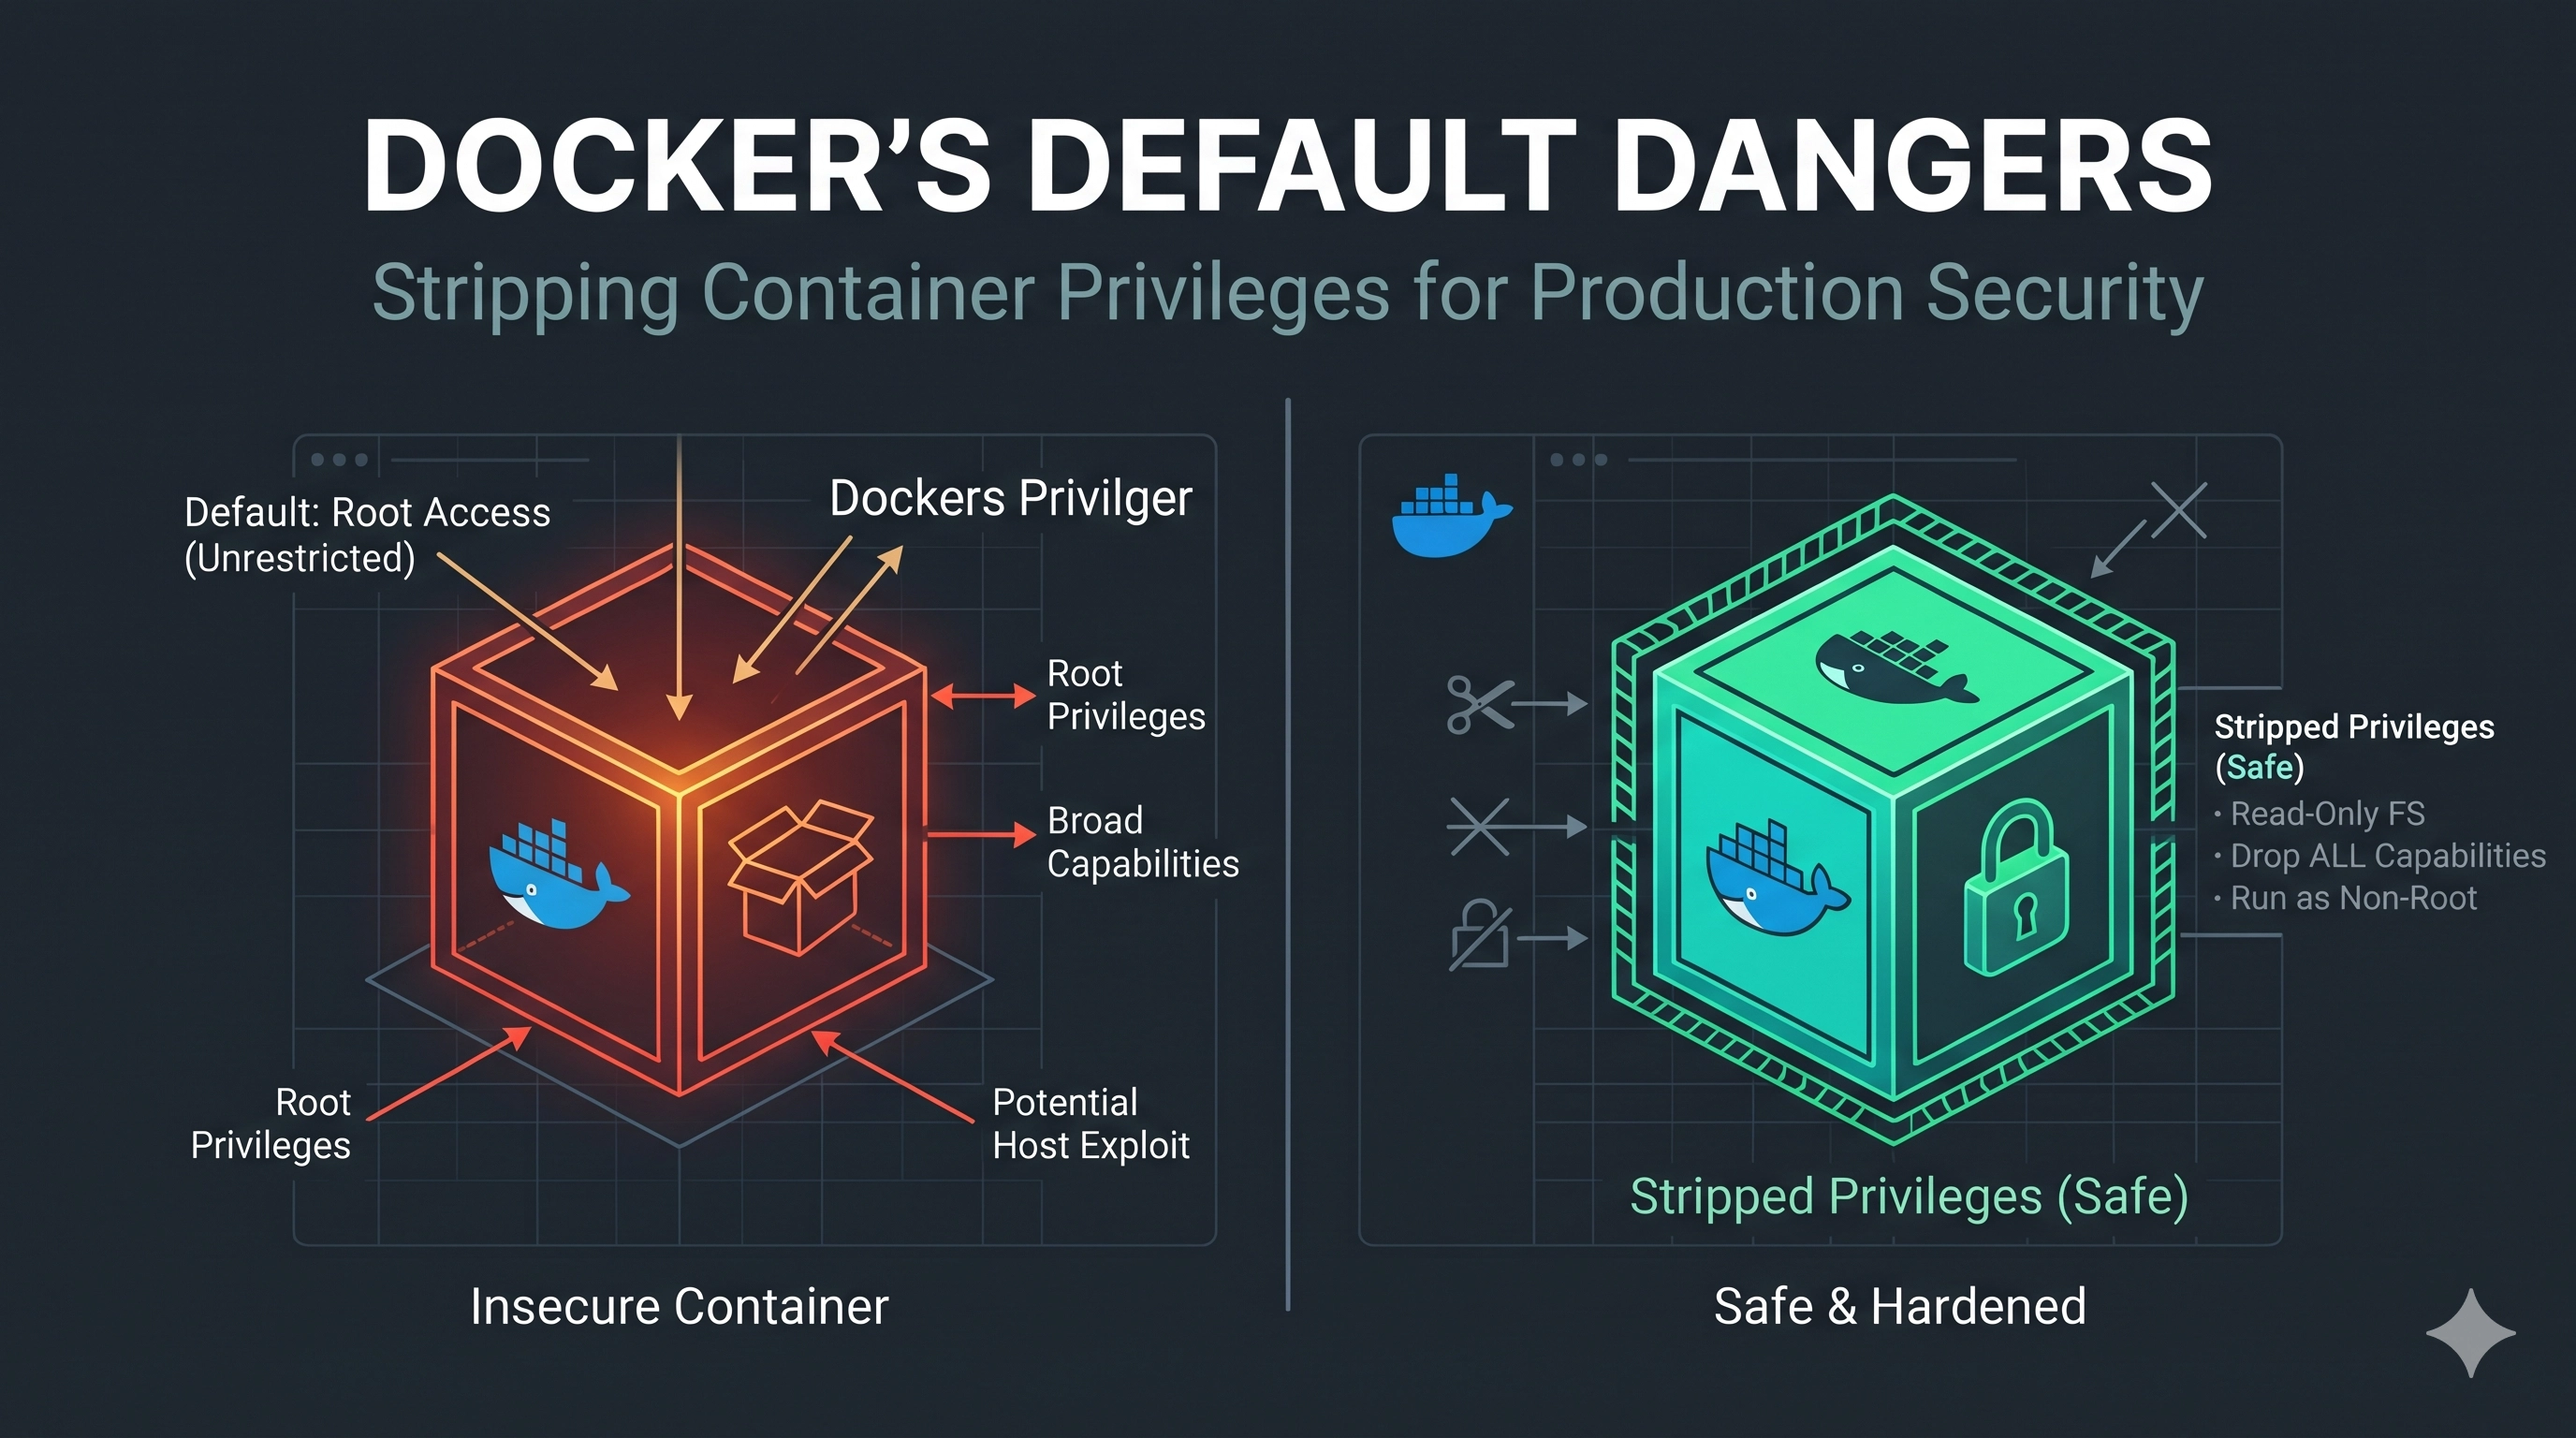
Ảo Ảnh Cách Ly: Tại Sao Docker Mặc Định Không Sẵn Sàng cho Sản Xuất
Docker đã cách mạng hóa việc triển khai, giúp việc đóng gói ứng dụng và chạy chúng nhất quán giữa các môi trường trở nên vô cùng dễ dàng. Tuy nhiên, sự dễ dàng này thường khiến các kỹ sư có cảm giác an toàn giả tạo. Các container Docker mặc định, mặc dù cung cấp khả năng cách ly tiến trình, nhưng vẫn chưa được bảo mật đủ cho môi trường sản xuất. Việc chạy một container với cài đặt mặc định có thể gây ra các lỗ hổng bảo mật đáng kể, biến một môi trường tưởng chừng như biệt lập thành một điểm xuất phát tiềm năng cho việc leo thang đặc quyền hoặc xâm nhập hệ thống. Vấn đề khó chịu tinh tế ở đây thường xuất hiện khi một lỗi nhỏ hoặc cấu hình sai trong ứng dụng, kết hợp với cài đặt container quá lỏng lẻo, trở thành một sự cố bảo mật nghiêm trọng.
Hôm nay, chúng ta sẽ đi sâu vào ba kỹ thuật cơ bản để tước bỏ các đặc quyền không cần thiết khỏi các container Docker của bạn, biến chúng từ sự tiện lợi trong phát triển thành bảo mật cấp sản xuất.
1. Vấn Đề Gốc Rễ: Chạy với Quyền Root
Theo mặc định, các tiến trình bên trong một container Docker thường chạy dưới quyền người dùng root. Đây là một rủi ro bảo mật đáng kể. Nếu kẻ tấn công khai thác được lỗ hổng trong ứng dụng của bạn, chúng sẽ giành quyền kiểm soát một tiến trình chạy với đầy đủ đặc quyền root bên trong container. Mặc dù Docker cung cấp các không gian tên (namespaces) để cách ly quyền root này khỏi quyền root của máy chủ, một tiến trình root bị xâm nhập bên trong container làm tăng đáng kể bề mặt tấn công và khả năng thoát container hoặc di chuyển ngang.
Cách Khắc Phục: Người Dùng Không Có Đặc Quyền Chuyên Dụng
Biện pháp phòng thủ đơn giản nhất là chạy các tiến trình ứng dụng của bạn dưới quyền một người dùng chuyên dụng, không có đặc quyền. Điều này tuân thủ nguyên tắc đặc quyền tối thiểu (least privilege).
# Trong Dockerfile của bạn:
FROM alpine:latest

# Tạo một người dùng và nhóm không có đặc quyền root
RUN addgroup -S appgroup && adduser -S appuser -G appgroup

# Sao chép mã ứng dụng của bạn
COPY --chown=appuser:appgroup . /app

# Chuyển sang người dùng không có đặc quyền root
USER appuser

# Định nghĩa điểm khởi chạy cho ứng dụng của bạn
WORKDIR /app
CMD ["node", "server.js"] # Hoặc điểm khởi chạy ứng dụng của bạn
Lưu Ý Quan Trọng: Đảm bảo tất cả các tệp và thư mục cần thiết mà ứng dụng của bạn cần truy cập (ví dụ: nhật ký, cấu hình, tệp tạm thời) thuộc sở hữu hoặc có thể ghi bởi appuser. Nếu không làm như vậy sẽ dẫn đến lỗi thời gian chạy, thường biểu hiện dưới dạng các vấn đề về quyền truy cập.
2. Cạm Bẫy Khả Biến: Buộc Hệ Thống Tệp Gốc Chỉ Đọc
Một cạm bẫy phổ biến khác là cho phép các container ghi vào bất kỳ đâu trong hệ thống tệp của chúng theo mặc định. Mặc dù tiện lợi cho việc phát triển và gỡ lỗi, tính khả biến này có thể là một mối nguy trong sản xuất. Kẻ tấn công nếu giành được quyền truy cập có thể sửa đổi các tệp nhị phân của ứng dụng, cài đặt phần mềm độc hại hoặc lưu trữ dữ liệu bền bỉ, khiến việc ứng phó sự cố và điều tra pháp y trở nên khó khăn hơn đáng kể.
Cách Khắc Phục: Gắn Hệ Thống Tệp Gốc Chỉ Đọc
Docker cho phép bạn chạy các container với một hệ thống tệp gốc chỉ đọc bằng cách sử dụng cờ --read-only. Điều này đảm bảo rằng hệ thống tệp chính của container không thể bị sửa đổi sau khi tạo.
docker run -d --read-only \
  -v /var/log/my-app:/app/logs \ # Gắn một volume cho nhật ký hoặc dữ liệu bền bỉ
  -p 8080:8080 my-app:latest
Lưu Ý Quan Trọng: Khi sử dụng --read-only, mọi nỗ lực của ứng dụng để ghi vào các đường dẫn bên ngoài các volume được gắn rõ ràng (như /tmp hoặc thư mục làm việc của ứng dụng nếu nó không phải là một volume) sẽ thất bại. Bạn sẽ cần xác định tất cả các thao tác ghi và chuyển hướng chúng đến các volume hoặc cấu hình tmpfs để gắn kết các tệp tạm thời.
3. Tiến Trình Quá Đặc Quyền: Loại Bỏ Linux Capabilities
Ngay cả khi bạn chạy container của mình dưới quyền một người dùng không có đặc quyền root và với một hệ thống tệp chỉ đọc, các tiến trình bên trong vẫn kế thừa một tập hợp các khả năng Linux (Linux capabilities) từ cấu hình mặc định của Docker daemon. Các khả năng này cấp các đặc quyền cấp kernel cụ thể. Ví dụ, CAP_NET_RAW cho phép các hoạt động socket thô, và CAP_SYS_ADMIN cực kỳ mạnh mẽ, thường được ví như đặc quyền root. Hầu hết các ứng dụng không cần toàn bộ các khả năng mặc định.
Cách Khắc Phục: Loại Bỏ Rõ Ràng Các Khả Năng Không Cần Thiết
Thực tiễn tốt nhất là loại bỏ tất cả các khả năng theo mặc định và chỉ thêm lại những khả năng thực sự cần thiết. Điều này giảm đáng kể bề mặt tấn công nếu một tiến trình bị xâm nhập.
docker run -d \
  --cap-drop ALL \ # Loại bỏ tất cả các khả năng mặc định
  --cap-add NET_BIND_SERVICE \ # Thêm lại các khả năng cụ thể cần thiết (ví dụ: liên kết với các cổng thấp)
  --cap-add CHOWN \ # Nếu ứng dụng cần thay đổi quyền sở hữu tệp
  my-app:latest
Lưu Ý Quan Trọng: Việc xác định chính xác các khả năng mà một ứng dụng cần có thể là một thách thức. Các khả năng phổ biến bao gồm NET_BIND_SERVICE (để liên kết với các cổng đặc quyền < 1024), CHOWN (để thay đổi quyền sở hữu tệp) hoặc DAC_OVERRIDE (để bỏ qua quyền đọc/ghi/thực thi tệp). Bạn có thể cần thử nghiệm và kiểm tra kỹ lưỡng để tìm ra tập hợp tối thiểu cần thiết. Các công cụ như capsh có thể giúp kiểm tra các khả năng.
Điểm Cốt Lõi
- Chạy dưới quyền Người Dùng Không Có Đặc Quyền: Luôn tạo một người dùng không có đặc quyền chuyên dụng trong Dockerfile của bạn và chạy ứng dụng của bạn dưới quyền người dùng này để giảm thiểu tác động khi container bị xâm nhập.
- Hệ Thống Tệp Chỉ Đọc: Sử dụng
--read-onlycho các container sản xuất và gắn rõ ràng các volume hoặctmpfscho bất kỳ thao tác ghi cần thiết nào, giúp tăng cường tính bất biến và rõ ràng trong điều tra pháp y. - Loại Bỏ Capabilities: Áp dụng nguyên tắc đặc quyền tối thiểu bằng cách loại bỏ tất cả các khả năng Linux mặc định (
--cap-drop ALL) và chỉ thêm lại tập hợp tối thiểu cần thiết (--cap-add ...), giảm đáng kể bề mặt tấn công cấp kernel.
Hãy là người đầu tiên bình luận.
Để lại bình luận