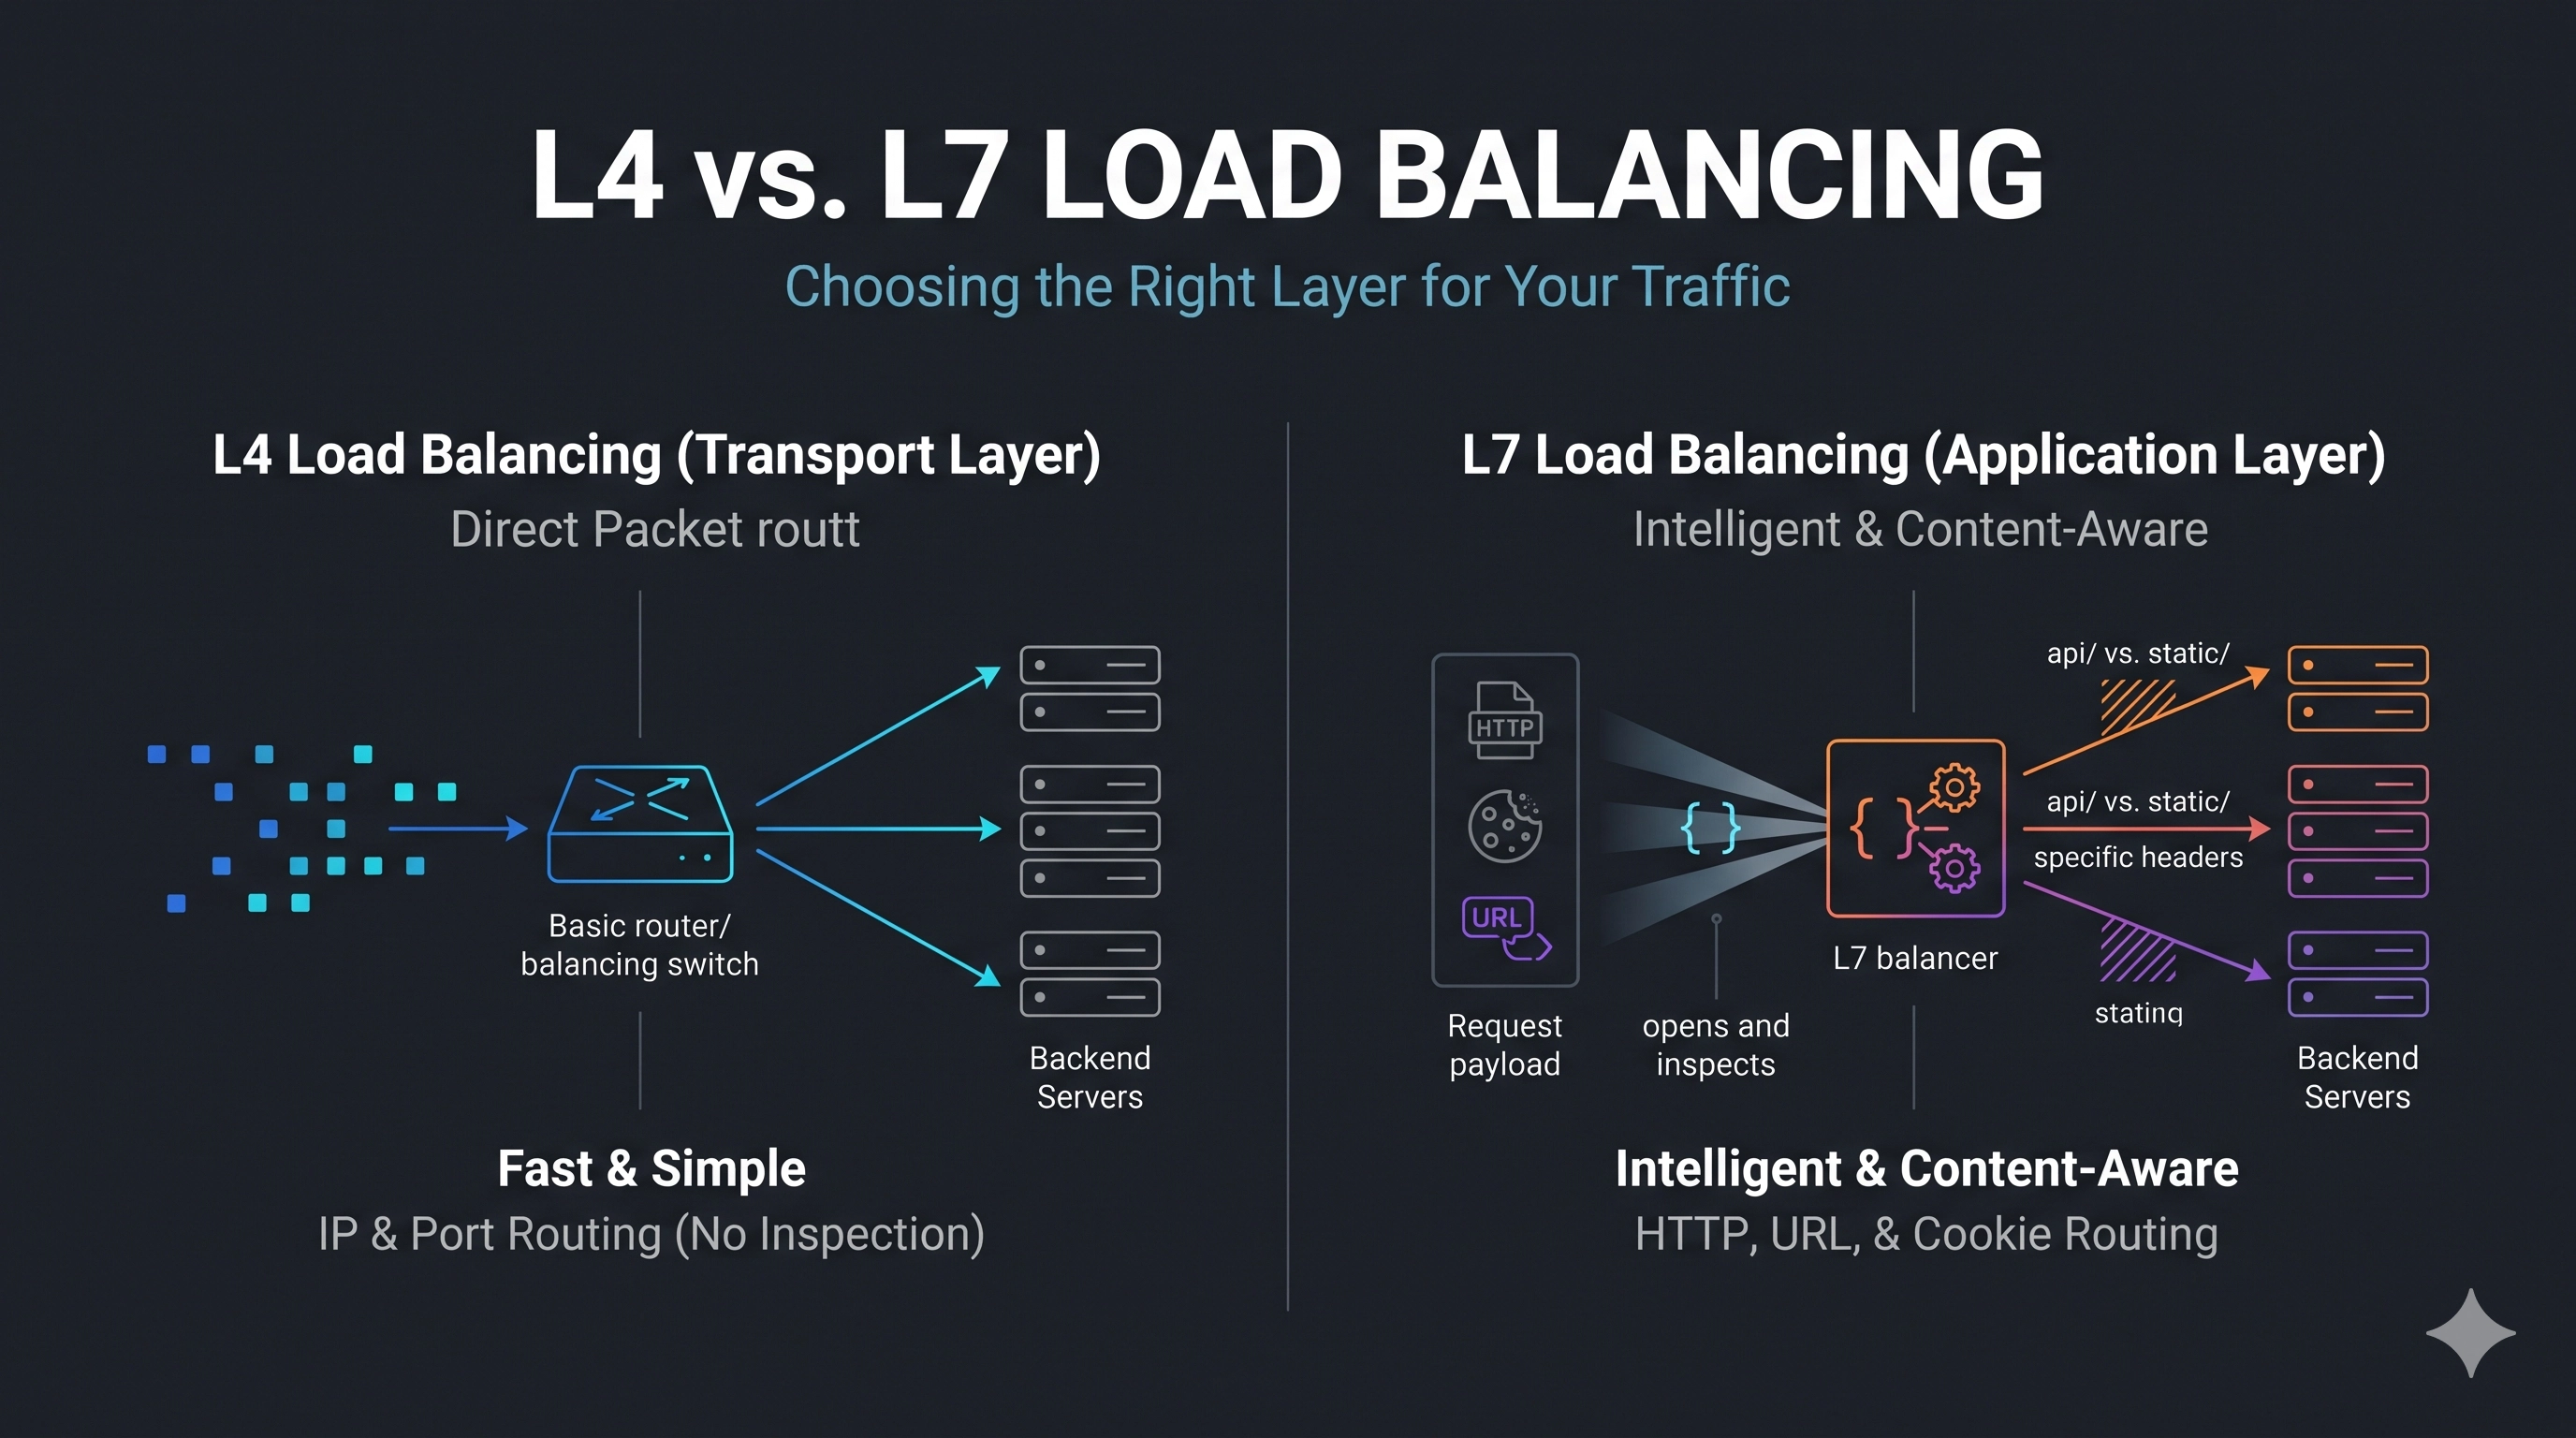
Việc phân phối lưu lượng mạng đến giữa nhiều máy chủ phụ trợ là nền tảng của các kiến trúc hiện đại có khả năng mở rộng và bền vững. Nếu không có nó, một máy chủ duy nhất sẽ trở thành nút thắt cổ chai và điểm lỗi duy nhất. Nhưng thế giới cân bằng tải không phải là một giải pháp "phù hợp cho tất cả"; các kiến trúc sư thường xuyên phải đối mặt với một quyết định quan trọng: liệu có nên triển khai cân bằng tải ở Lớp 4 (Lớp Vận chuyển) hay Lớp 7 (Lớp Ứng dụng) của mô hình OSI. Mỗi cách tiếp cận đều mang lại những lợi thế và đánh đổi riêng biệt về hiệu suất, sự thông minh và độ phức tạp trong vận hành.
Việc lựa chọn giữa L4 và L7 không chỉ là một sở thích kỹ thuật; nó quyết định mức độ chi tiết bạn có thể quản lý lưu lượng truy cập, cách bạn sử dụng tài nguyên backend hiệu quả và mức độ bền vững của các dịch vụ của bạn đối với các chế độ lỗi khác nhau. Hãy cùng phân tích cơ chế, ưu điểm, nhược điểm và một khung quyết định để hướng dẫn lựa chọn kiến trúc tiếp theo của bạn.
Sự Khác Biệt Cốt Lõi: Mỗi Lớp Thấy Gì
Sự khác biệt cơ bản nằm ở thông tin mà bộ cân bằng tải có thể truy cập ở mỗi lớp:
- Lớp 4 (Transport Layer): Hoạt động dựa trên thông tin cấp độ mạng như địa chỉ IP và số cổng. Nó thấy các phân đoạn TCP hoặc gói dữ liệu UDP nhưng không kiểm tra nội dung của các gói này ngoài thông tin cơ bản.
- Lớp 7 (Application Layer): Hoạt động dựa trên thông tin cấp độ ứng dụng, chẳng hạn như tiêu đề HTTP, đường dẫn URL, cookie và thậm chí cả nội dung của thân yêu cầu. Điều này cho phép các quyết định định tuyến phức tạp hơn nhiều.
Cân Bằng Tải L4: Nhanh, Đơn Giản, Minh Bạch
Bộ cân bằng tải L4 thường hoạt động như một proxy mạng. Khi một máy khách kết nối, bộ cân bằng L4 thiết lập kết nối TCP (hoặc xử lý lưu lượng UDP) đến một máy chủ backend khả dụng và sau đó chuyển tiếp các gói tin tiếp theo cho kết nối đó đến máy chủ đã chọn. Nó thường được gọi là bộ cân bằng "không trạng thái" theo nghĩa là nó không xử lý dữ liệu cấp ứng dụng, mặc dù nó duy trì trạng thái kết nối để đảm bảo tất cả các gói của một kết nối TCP duy nhất đi đến cùng một backend.
Ưu điểm:
- Hiệu suất cao & Độ trễ thấp: Vì chúng chỉ kiểm tra địa chỉ IP và cổng, bộ cân bằng L4 có thể xử lý lưu lượng truy cập cực kỳ nhanh chóng với chi phí tối thiểu. Điều này làm cho chúng lý tưởng cho các ứng dụng có thông lượng cao, độ trễ thấp.
- Đơn giản & Hiệu quả: Ít xử lý hơn có nghĩa là tiêu thụ CPU và bộ nhớ ít hơn. Chúng đơn giản hơn để cấu hình và vận hành, giúp tiết kiệm chi phí.
- Không phụ thuộc giao thức: Có thể cân bằng bất kỳ lưu lượng TCP hoặc UDP nào, không chỉ HTTP. Tuyệt vời cho cơ sở dữ liệu, máy chủ trò chơi hoặc các giao thức tùy chỉnh.
- Tính minh bạch hoàn toàn giữa máy khách-máy chủ: Máy chủ backend thường thấy địa chỉ IP gốc của máy khách (mặc dù đôi khi thông qua giao thức proxy nếu có liên quan đến NAT).
Nhược điểm:
- Thiếu nhận thức về ứng dụng: Không thể kiểm tra tiêu đề HTTP, đường dẫn URL hoặc cookie. Điều này giới hạn khả năng định tuyến thông minh.
- Kiểm tra sức khỏe cơ bản: Thường chỉ kiểm tra xem một cổng có mở hay không hoặc bắt tay TCP cơ bản có thành công không. Nó không thể xác định liệu bản thân ứng dụng có phản hồi hay trả về lỗi hay không.
- Không có chấm dứt/giải phóng SSL: Không thể giải mã lưu lượng SSL/TLS, có nghĩa là mã hóa phải được xử lý bởi các máy chủ backend, làm tăng tải CPU của chúng.
Khi nào nên chọn L4:
Cân bằng tải L4 là một lựa chọn mạnh mẽ cho:
- Lưu lượng không phải HTTP/HTTPS (ví dụ: DNS, SMTP, dịch vụ TCP tùy chỉnh, trò chơi).
- Các tình huống mà hiệu suất thô tối đa và độ trễ tối thiểu là tối quan trọng.
- Khi các máy chủ backend đồng nhất và không yêu cầu định tuyến dựa trên nội dung cụ thể.
- Các dịch vụ dựa trên UDP.
# Ví dụ: Sử dụng ipvsadm cho cân bằng tải TCP L4 cơ bản (Linux)
# Thêm một máy chủ ảo cho cổng TCP 80
sudo ipvsadm -A -t 192.168.1.100:80 -s rr

# Thêm các máy chủ thực vào máy chủ ảo
sudo ipvsadm -a -t 192.168.1.100:80 -r 10.0.0.1:80 -g
sudo ipvsadm -a -t 192.168.1.100:80 -r 10.0.0.2:80 -g
Cân Bằng Tải L7: Thông minh, Linh hoạt, Giàu Tính năng
Bộ cân bằng tải L7 hoạt động như một proxy hoàn chỉnh. Chúng chấm dứt kết nối máy khách, kiểm tra nội dung lớp ứng dụng (như tiêu đề HTTP hoặc thân yêu cầu), đưa ra quyết định định tuyến và sau đó mở một kết nối mới đến máy chủ backend đã chọn. Điều này cho phép một loạt các tính năng nâng cao.
Ưu điểm:
- Khả năng định tuyến nâng cao: Định tuyến lưu lượng dựa trên đường dẫn URL, tiêu đề HTTP (ví dụ:
User-Agent,Host), cookie, vị trí địa lý hoặc thậm chí nội dung yêu cầu. Điều này rất cần thiết cho các kiến trúc microservices. - Chấm dứt & Giải phóng SSL/TLS: Có thể giải mã lưu lượng SSL/TLS đến, giảm tải công việc mã hóa cho các máy chủ backend. Điều này đơn giản hóa việc quản lý chứng chỉ và cải thiện hiệu suất backend.
- Kiểm tra sức khỏe nhận biết ứng dụng: Có thể gửi các yêu cầu HTTP thực tế (ví dụ: đến một endpoint
/healthz) và kiểm tra mã phản hồi để xác minh sức khỏe ứng dụng, không chỉ tính khả dụng của máy chủ. - Sửa đổi & Tối ưu hóa nội dung: Có thể thực hiện viết lại URL, thao tác tiêu đề HTTP, nén và bộ nhớ đệm ở cấp độ bộ cân bằng tải.
- Tích hợp Tường lửa ứng dụng web (WAF): Nhiều bộ cân bằng L7 bao gồm khả năng WAF hoặc tích hợp với các WAF bên ngoài để tăng cường bảo mật.
- Sticky Sessions: Có thể duy trì "sticky sessions" trong đó một máy khách luôn được định tuyến đến cùng một máy chủ backend, rất quan trọng đối với các ứng dụng có trạng thái.
Nhược điểm:
- Độ trễ & Chi phí cao hơn: Việc kiểm tra gói sâu và chấm dứt/thiết lập lại kết nối gây ra nhiều độ trễ hơn và tiêu thụ nhiều CPU/bộ nhớ hơn.
- Độ phức tạp tăng lên: Cấu hình có thể phức tạp hơn do vô số quy tắc định tuyến và tính năng.
- Cụ thể theo giao thức: Chủ yếu được thiết kế cho HTTP/HTTPS, mặc dù một số có thể xử lý các giao thức L7 khác.
- Tiêu tốn tài nguyên: Yêu cầu phần cứng hoặc các instance đám mây mạnh mẽ hơn do tải xử lý.
Khi nào nên chọn L7:
L7 load balancing là không thể thiếu cho:
- Các ứng dụng web và API hiện đại, đặc biệt là microservices.
- Các môi trường yêu cầu các tính năng bảo mật nâng cao (WAF, giới hạn tốc độ).
- Khi việc giải phóng SSL/TLS có lợi cho hiệu suất máy chủ backend.
- Thử nghiệm A/B, triển khai blue/green hoặc canary releases dựa trên các thuộc tính yêu cầu.
- Định tuyến dựa trên nội dung (ví dụ: định tuyến
/api/usersđến một dịch vụ và/app/docsđến một dịch vụ khác).
# Ví dụ: Cân bằng tải HTTP L7 cơ bản với Nginx
http {
    upstream backend_servers {
        server 10.0.0.1:8080;
        server 10.0.0.2:8080;
    }

    server {
        listen 80;
        server_name example.com;

        location / {
            proxy_pass http://backend_servers;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        }

        location /api/v1/users {
            proxy_pass http://users_service; # Định tuyến đến một upstream khác
        }
    }

    upstream users_service {
        server 10.0.1.1:3000;
    }
}
Độ Phức Tạp Vận Hành và Giới Hạn Mở Rộng
Từ góc độ vận hành, các bộ cân bằng L4 thường đơn giản hơn để quản lý. Bản chất không trạng thái (ở lớp ứng dụng) của chúng có nghĩa là việc mở rộng chúng theo chiều ngang thường khá đơn giản. Chúng có xu hướng rất ổn định vì chúng thực hiện ít xử lý hơn.
Các bộ cân bằng L7, do bộ tính năng phong phú và việc chấm dứt kết nối, có thể phức tạp hơn để cấu hình, khắc phục sự cố và mở rộng. Xung đột tài nguyên (CPU, bộ nhớ) có nhiều khả năng xảy ra hơn dưới tải nặng, đòi hỏi phải định cỡ và giám sát cẩn thận. Tuy nhiên, khả năng định tuyến lưu lượng thông minh của chúng có thể đơn giản hóa việc quản lý dịch vụ backend, đặc biệt trong các microservices nơi các dịch vụ khác nhau có thể xử lý các phần khác nhau của một yêu cầu.
Nhiều bộ cân bằng tải đám mây hiện đại cung cấp cả tùy chọn L4 (ví dụ: Network Load Balancer trong AWS, External TCP/UDP Load Balancing trong GCP) và L7 (ví dụ: Application Load Balancer trong AWS, External HTTP(S) Load Balancing trong GCP), cho phép bạn lựa chọn dựa trên nhu cầu cụ thể của mình.
Điểm Cốt Lõi
- L4: Ưu tiên tốc độ thô, chi phí thấp và không phụ thuộc giao thức. Lý tưởng cho các dịch vụ TCP/UDP đơn giản không yêu cầu kiểm tra nội dung.
- L7: Cung cấp quản lý lưu lượng thông minh, giải phóng SSL, bảo mật nâng cao và sửa đổi nội dung. Không thể thiếu cho các ứng dụng web hiện đại, API và microservices.
- Điểm Quyết Định: Nếu ứng dụng của bạn cần định tuyến nâng cao, bảo mật hoặc tối ưu hóa hiệu suất ở lớp HTTP, L7 là lựa chọn hàng đầu của bạn. Nếu bạn cần thông lượng tối đa cho lưu lượng không phải HTTP hoặc các dịch vụ đơn giản, L4 thường đủ và hiệu quả hơn.
- Các cách tiếp cận lai: Thường thấy các bộ cân bằng L4 phân phối lưu lượng đến một cụm bộ cân bằng L7, sau đó phân phối đến các máy chủ ứng dụng. Điều này kết hợp tốc độ thô của L4 với sự thông minh của L7.
Hãy là người đầu tiên bình luận.
Để lại bình luận